


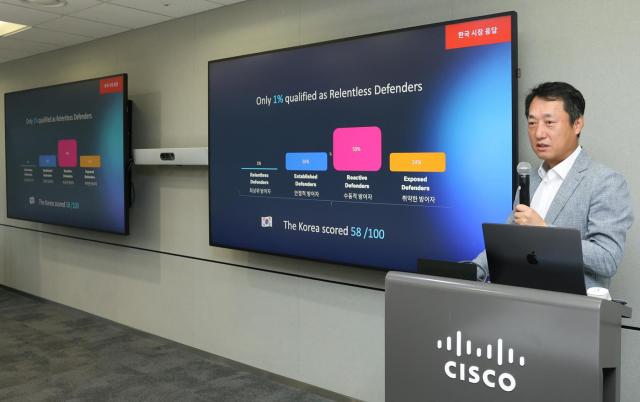
Sự gia tăng tốc độ tấn công mạng nhờ vào trí tuệ nhân tạo (AI) đã cảnh báo về khả năng phản ứng bảo mật của các doanh nghiệp trong nước. Kết quả khảo sát của Cisco cho thấy năng lực phòng thủ mạng của các doanh nghiệp Hàn Quốc thấp hơn mức trung bình toàn cầu, trong khi sự phân tán dữ liệu và thiếu hợp tác giữa các tổ chức bảo mật, mạng và IT đã cản trở khả năng phản ứng nhanh chóng.
Vào ngày 13 tháng 10, Cisco đã tổ chức một buổi họp báo tại tòa nhà Asem Tower, Gangnam, Seoul với chủ đề 'Bảo mật mạng trong thời đại AI' và công bố 'Báo cáo Phòng thủ Liên tục'. Các tổ chức có năng lực phòng thủ mạng cao được gọi là 'Liên tục Phòng thủ'.
Ông Jatin Sachdeva, Kiến trúc sư Bảo mật hàng đầu của Cisco APJC, nhấn mạnh rằng "cần tăng cường các biện pháp bảo mật cơ bản như Zero Trust, phân tách mạng và quản lý quyền truy cập, đồng thời sử dụng AI để nâng cao tốc độ phát hiện và phản ứng". Phân tích các trường hợp tấn công mạng gần đây cho thấy AI đã được sử dụng để tăng tốc độ tấn công, nhưng thực tế các cuộc tấn công lại diễn ra thông qua các lỗ hổng đã biết và các con đường tấn công thông thường.
Ông Hwang Seong-kyu, Giám đốc Bảo mật Cisco Hàn Quốc, cho biết "năng lực phòng thủ mạng của các doanh nghiệp trong nước chỉ đạt 58 điểm, thấp hơn mức trung bình toàn cầu là 64 điểm" và "tỷ lệ các tổ chức Liên tục Phòng thủ cũng chỉ đạt 1%, so với 8% toàn cầu". Báo cáo này được thực hiện trên 8.000 chuyên gia bảo mật từ 30 quốc gia trên thế giới.
Trong quá trình phản ứng bảo mật của các doanh nghiệp trong nước, cũng đã xuất hiện những hạn chế về hợp tác giữa các tổ chức và việc sử dụng dữ liệu. Chỉ có 24% doanh nghiệp Hàn Quốc cho biết họ hoạt động như một đội ngũ, chia sẻ thông tin và công cụ liên quan giữa các tổ chức bảo mật, mạng và IT, thấp hơn mức 41% toàn cầu.
44% người trả lời trong nước cho biết họ dành nhiều thời gian hơn cho việc thu thập và kết nối dữ liệu phân tán trên nhiều hệ thống thay vì phát hiện và phản ứng với các mối đe dọa. Cisco cho rằng cần nâng cao khả năng hợp tác giữa các tổ chức và khả năng tiếp cận dữ liệu để rút ngắn thời gian phản ứng.
Với sự lan rộng của các tác nhân AI, quản lý quyền truy cập cũng trở thành một thách thức bảo mật mới. Số lượng các tác nhân AI trực tiếp truy cập vào dữ liệu và ứng dụng của doanh nghiệp ngày càng tăng.
Ông Sachdeva nhấn mạnh rằng "không nên cấp quyền truy cập của người dùng cho các tác nhân AI". Cần xác định các công việc mà tác nhân thực hiện và dữ liệu mà chúng muốn truy cập để chỉ cấp quyền trong phạm vi cần thiết.
Theo Cisco, tỷ lệ người trả lời cho biết họ có thể phát hiện và phản ứng khi tác nhân AI bị xâm phạm là 54% toàn cầu, nhưng con số này ở Hàn Quốc chỉ dừng lại ở 37%.
Cisco cũng đang tăng cường năng lực kinh doanh bảo mật mạng để phù hợp với sự lan rộng của AI. Họ đang sử dụng khả năng phân tích dữ liệu và quan sát từ Splunk, được mua lại với giá khoảng 28 tỷ USD vào năm 2024, để kết hợp với các hoạt động mạng và bảo mật hiện có nhằm phát hiện và phản ứng với các mối đe dọa.
Cũng đã có sự nhấn mạnh về việc cần phải phân tích dữ liệu liên quan cùng nhau thay vì quản lý mạng và bảo mật riêng biệt. Khi các tác nhân AI truy cập vào dữ liệu và ứng dụng qua mạng, cần phân tích thông tin đầu cuối và hành vi trên mạng để phát hiện các dấu hiệu bất thường.
Trong khi đó, Cisco đã giới thiệu giải pháp bảo mật dựa trên đám mây 'Cisco Secure Access', cho phép kiểm soát quyền truy cập và hoạt động của các tác nhân AI. Cisco Secure Access được xây dựng dựa trên nguyên tắc Zero Trust, quản lý quyền truy cập của người dùng và tác nhân AI vào ứng dụng và dữ liệu, đồng thời phát hiện và chặn các hành vi truy cập trái phép hoặc vi phạm chính sách bảo mật.
Ông Sachdeva cho biết "sử dụng Cisco Secure Access, chúng ta có thể xác định các công cụ mà tác nhân AI truy cập, cũng như máy chủ MCP, dữ liệu, và phát hiện và chặn các hành vi vượt quá phạm vi cho phép".
* Bài viết này được dịch tự động bằng AI.

© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.