
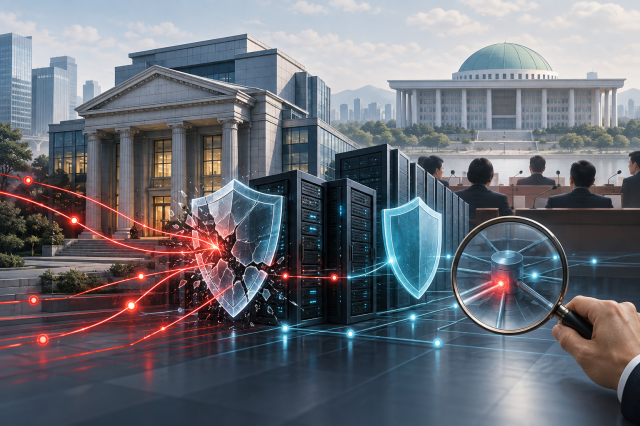
Cơ quan tài chính sẽ mở rộng kiểm tra các lỗ hổng an ninh cho các công ty tài chính lớn từ một lần mỗi năm lên hơn hai lần mỗi năm. Quyết định này được đưa ra sau khi xảy ra nhiều vụ tấn công mạng trong lĩnh vực ngân hàng, nhằm tăng cường trách nhiệm của Giám đốc điều hành (CEO) và cải thiện hệ thống chia sẻ thông tin về mối đe dọa tấn công mạng, cũng như củng cố toàn bộ hệ thống an ninh trong lĩnh vực tài chính.
Theo thông tin từ Ủy ban Tài chính vào ngày 14, trong cuộc họp khẩn cấp lần thứ hai do Giám đốc Văn phòng Shin Jin-chang chủ trì, các biện pháp tăng cường quản lý an ninh đã được thảo luận.
Cơ quan này dự kiến sẽ tăng số lần kiểm tra lỗ hổng an ninh cho các công ty tài chính lớn và sẽ thiết lập cơ sở pháp lý để thực hiện kiểm tra bất thường khi cần thiết. Họ cũng sẽ kiểm tra toàn bộ các điểm tiếp xúc bên ngoài và hệ thống xác thực của các công ty tài chính, đồng thời làm rõ trách nhiệm của CEO và Giám đốc Bảo mật Thông tin (CISO).
Hệ thống giám sát tập trung cũng sẽ được cải thiện để các công ty tài chính có thể chia sẻ thông tin về các mối đe dọa tấn công mạng mà họ phát hiện. Ngoài ra, cơ sở hạ tầng phát hiện lỗ hổng dựa trên trí tuệ nhân tạo và hệ thống giám sát an ninh chung cho các công ty tài chính nhỏ và vừa cũng sẽ được triển khai.
Ông Shin cho biết: "Mặc dù đã yêu cầu kiểm tra toàn diện và tăng cường quản lý nhiều lần, nhưng vẫn phát hiện ra rằng một số công ty tài chính không tuân thủ các yêu cầu cơ bản, điều này thật sự đáng tiếc" và khẳng định sẽ thúc đẩy cải cách hệ thống một cách căn bản, bao gồm cả việc đảm bảo trách nhiệm cho CEO và hội đồng quản trị.
Phản ứng này được đưa ra sau khi các cuộc điều tra về các vụ xâm phạm và kiểm tra an ninh khẩn cấp đã xác nhận thiệt hại và thiếu sót trong quản lý trên toàn bộ lĩnh vực tài chính. Kết quả điều tra về thiệt hại trước và sau vụ xâm phạm tại Ngân hàng Shinhan cho thấy có tổng cộng 16 công ty bị xác nhận đã xảy ra sự cố xâm phạm, với quy mô rò rỉ thông tin cá nhân khoảng 100.000 hồ sơ.
Các công ty bị xác nhận sự cố bao gồm Ngân hàng Shinhan, KB Kookmin, Busan, Hana, cũng như các ngân hàng như Yeogaram, Welcome, DB, OK Savings Bank, và Hyundai Capital, cùng với các công ty PFCT, Mooda, Brightfix, Streamy, Prabank, và Hiệp hội Trung ương Quỹ Tín dụng Nhân dân. Thông tin bị rò rỉ bao gồm họ tên, số điện thoại, số chứng minh nhân dân, email, nhưng không có thông tin về số tài khoản hay số thẻ bị rò rỉ.
Tính đến ngày 8 tháng 10, trong số 555 công ty tài chính được kiểm tra theo 12 tiêu chí, có 130 công ty (23,4%) báo cáo có thiếu sót. Các vấn đề được phát hiện bao gồm không áp dụng bản vá bảo mật mới nhất, quản lý hệ thống đã hết hỗ trợ kỹ thuật, không thiết lập hệ thống giám sát an ninh 24/24, và thiếu sót trong xác thực và cấp phép hệ thống bên ngoài. Cơ quan chức năng đang hướng dẫn các biện pháp khắc phục ngay lập tức và điều tra mối liên hệ giữa các thiệt hại và sự cố xảy ra.
* Bài viết này được dịch tự động bằng AI.

© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.