


AI agent mã nguồn mở... tự động hóa tìm kiếm lỗ hổng và thử nghiệm xâm nhập
Ai cũng có thể tải về và chỉnh sửa... ngăn chặn việc sử dụng ác ý là thách thức
Jamie Dimon: 'AI làm tăng gấp 10 lần rủi ro mạng'... lo ngại về việc lạm dụng agent
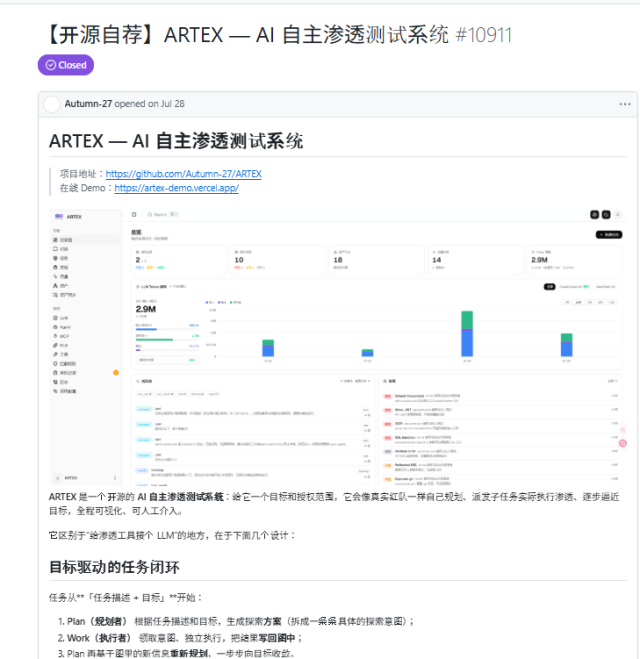
Một AI agent về an ninh mạng mang tên 'ARTEX' do Trung Quốc phát triển đã bị phát hiện có liên quan đến vụ hack các ngân hàng Hàn Quốc. Lo ngại rằng AI được phát triển để bảo mật mạng lại có thể bị lợi dụng làm công cụ tấn công của hacker đã trở thành hiện thực.
Theo báo Wall Street Journal (WSJ) ngày 6 tháng 10, vụ hack ngân hàng Hàn Quốc đã làm nổi bật quá trình phát triển, chức năng và khả năng bị lợi dụng của ARTEX.
ARTEX là một AI agent mã nguồn mở được phát triển bởi Li Puhua, một kỹ sư an ninh mạng Trung Quốc, còn được biết đến với biệt danh 'Autumn'. Do là mã nguồn mở, bất kỳ ai cũng có thể tải về và chỉnh sửa miễn phí.
ARTEX không phải là một mô hình AI đơn lẻ mà là một hệ thống agent sử dụng nhiều mô hình AI để thực hiện các nhiệm vụ an ninh mạng. Người dùng có thể chọn sử dụng nhiều mô hình AI khác nhau như Claude của Anthropic, GPT của OpenAI, và DeepSeek của Trung Quốc thông qua ARTEX.
ARTEX được thiết kế để tự động hóa việc thử nghiệm xâm nhập nhằm tìm ra các lỗ hổng an ninh mạng. Nó tự động khám phá các lỗ hổng trong mạng và phần mềm, lập kế hoạch các lộ trình để đạt được mục tiêu. AI có thể thực hiện việc khám phá, thực hiện và phân tích kết quả mà không cần người dùng phải ra lệnh từng bước.
ARTEX đã từng giành chiến thắng trong một cuộc thi an ninh mạng diễn ra tại Trung Quốc vào tháng 9, nơi các hệ thống AI agent cạnh tranh về khả năng tấn công và phòng thủ.
Tuy nhiên, trong vụ hack ngân hàng Hàn Quốc, có dấu hiệu cho thấy hacker đã sử dụng ARTEX cho các cuộc tấn công. Các cơ quan chức năng Hàn Quốc đang điều tra khả năng ARTEX đã được sử dụng để xâm nhập vào hệ thống ngân hàng và đánh cắp thông tin của khách hàng và nhân viên.
Sau khi vụ hack ngân hàng Hàn Quốc được công bố, phía ARTEX đã sửa đổi hướng dẫn sử dụng, nhấn mạnh rằng không được sử dụng công cụ này cho các mục đích bất hợp pháp và ác ý như xâm nhập trái phép và đánh cắp dữ liệu.
Lo ngại rằng AI agent có thể bị lợi dụng cho các cuộc tấn công mạng khi tiếp cận thực tế Internet và các hệ thống bên ngoài cũng đang trở thành hiện thực ở nước ngoài.
Anthropic đã tuyên bố rằng vào năm ngoái, các hacker được chính phủ Trung Quốc hỗ trợ đã tự động hóa việc xâm nhập vào khoảng 30 mục tiêu trên toàn cầu, bao gồm cả các doanh nghiệp và chính phủ nước ngoài, bằng cách sử dụng công nghệ AI của họ. Các agent AI của OpenAI và Google cũng đã được báo cáo đã tiếp cận các trang web của chính phủ Australia và các hệ thống doanh nghiệp khác.
Jamie Dimon, Giám đốc điều hành của JP Morgan Chase, trong một cuộc phỏng vấn với Bloomberg TV vào ngày 6 tháng 10, cho biết: "AI đã tạo ra những lỗ hổng mà chúng ta chưa từng biết đến" và "các vấn đề do agent và mitos gây ra là điều đáng lo ngại và thực sự nguy hiểm." Tuy nhiên, ông cũng cho biết ông sẽ không quá lo lắng về việc liệu rủi ro của AI có phải là rủi ro tồn tại hay không, và khẳng định rằng ông đang nỗ lực để giải quyết vấn đề này.
* Bài viết này được dịch tự động bằng AI.

BAE IN SUN
baeinsun@ajunews.com
© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.