


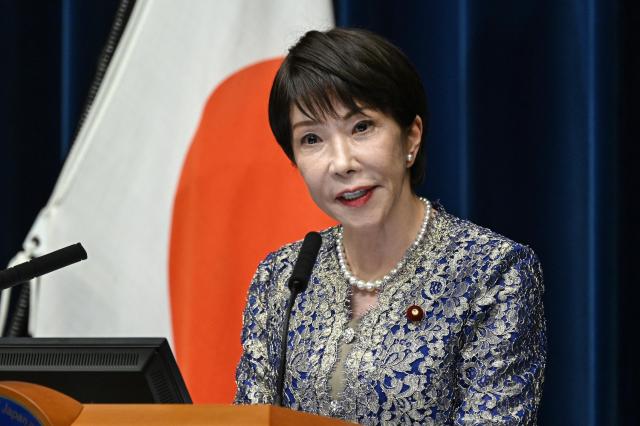
Chính phủ Nhật Bản đang nâng cao tiêu chuẩn bảo mật cho các thiết bị mạng điện lực, trung tâm dữ liệu và dịch vụ đám mây, nhằm làm khó khăn hơn cho các doanh nghiệp có nguồn gốc từ Trung Quốc. Chính phủ khuyến nghị các tổ chức tài chính và y tế, nơi xử lý thông tin cá nhân quan trọng, sử dụng các dịch vụ đã được chứng nhận và sẽ tăng cường kiểm tra và giám sát việc quản lý dữ liệu. Thay vì cấm trực tiếp từ một số quốc gia, chính phủ sẽ khuyến khích việc sử dụng chứng nhận như một tiêu chí lựa chọn dịch vụ.
Theo thông tin từ nhật báo Nihon Keizai (Nikkei) vào ngày 20 tháng 10, chính phủ Nhật Bản dự kiến sẽ áp dụng hệ thống chứng nhận an toàn cho các nhà cung cấp dịch vụ trung tâm dữ liệu và đám mây có máy chủ đặt tại Nhật Bản sau năm tài chính 2027 (bắt đầu từ tháng 4 năm 2027). Hệ thống này sẽ xem xét các thông tin doanh nghiệp và hệ thống quản lý rủi ro nhằm ngăn chặn rò rỉ thông tin. Chính phủ sẽ khuyến nghị các tổ chức tài chính, y tế và các viện nghiên cứu, nơi xử lý thông tin cá nhân quan trọng, ký hợp đồng với các nhà cung cấp đã được chứng nhận. Nikkei phân tích rằng đây sẽ là một hệ thống thực chất loại trừ các doanh nghiệp chịu ảnh hưởng từ Trung Quốc và Nga.
Bên cạnh đó, chính phủ Nhật Bản cũng có kế hoạch yêu cầu các doanh nghiệp lưu trữ và cung cấp thông tin cá nhân quan trọng phải báo cáo tình hình lưu trữ và quản lý dữ liệu trước. Chính phủ sẽ xem xét các báo cáo này và nếu phát hiện có nguy cơ rò rỉ thông tin, có thể ra lệnh hoặc khuyến nghị ngừng lưu trữ và cung cấp dữ liệu đó. Dự kiến, vào kỳ họp quốc hội thường kỳ vào tháng 1 năm 2027, chính phủ sẽ trình dự thảo sửa đổi Luật thúc đẩy an ninh kinh tế và sẽ triển khai hệ thống chứng nhận mới theo luật sửa đổi. Doanh nghiệp sẽ tự quyết định việc sử dụng dịch vụ đã được chứng nhận, nhưng với các doanh nghiệp xử lý thông tin cá nhân quan trọng, việc lựa chọn dịch vụ không được chứng nhận sẽ gặp khó khăn do phải chịu sự giám sát và kiểm tra từ chính phủ, theo Nikkei.
Nguyên nhân của việc áp dụng hệ thống này là do sự gia tăng việc sử dụng trung tâm dữ liệu và đám mây cùng với những lo ngại về an ninh. Sự phát triển của trí tuệ nhân tạo (AI) đã thúc đẩy việc xây dựng trung tâm dữ liệu tại Nhật Bản, trong khi trên thị trường đám mây toàn cầu, bên cạnh Amazon và Microsoft của Mỹ, Alibaba của Trung Quốc cũng đang nổi lên. Tuy nhiên, theo Nikkei, Nhật Bản chưa có hệ thống quản lý tổng thể cho các nhà cung cấp dịch vụ trung tâm dữ liệu và đám mây xử lý và lưu trữ dữ liệu quan trọng. Việc mở rộng các dịch vụ chịu ảnh hưởng từ các quốc gia có lo ngại về an ninh như Trung Quốc có thể dẫn đến nguy cơ rò rỉ thông tin hoặc ngừng hoạt động dịch vụ trong trường hợp khẩn cấp.
Nikkei cũng đã nêu ra lo ngại rằng các doanh nghiệp được thành lập bằng vốn Trung Quốc có thể phải hợp tác với chính phủ Trung Quốc trong các hoạt động thu thập thông tin. Luật thông tin quốc gia của Trung Quốc yêu cầu các doanh nghiệp phải hợp tác trong các hoạt động thu thập thông tin của nhà nước. Luật huy động quốc phòng quy định rằng trong trường hợp khẩn cấp, chính phủ Trung Quốc có thể yêu cầu các doanh nghiệp cung cấp cơ sở vật chất hoặc thiết bị cho nhà nước.
Chính phủ Nhật Bản dự kiến sẽ tham khảo hệ thống chứng nhận "JC-STAR" do Cơ quan thúc đẩy xử lý thông tin (IPA) thuộc Bộ Kinh tế, Thương mại và Công nghiệp điều hành. JC-STAR là hệ thống đánh giá và chứng nhận mức độ bảo mật cho các sản phẩm Internet vạn vật (IoT), bao gồm cả thiết bị mạng. Mặc dù không có quy định loại trừ sản phẩm từ một số quốc gia, nhưng theo Nikkei, chưa có sản phẩm nào từ Trung Quốc được chứng nhận cho đến nay. Nhật Bản dự kiến sẽ yêu cầu các thiết bị như hệ thống năng lượng mặt trời và thiết bị lưu trữ năng lượng (ESS) kết nối với lưới điện phải đáp ứng tiêu chuẩn cấp độ 1 của JC-STAR từ tháng 4 năm 2027. JC-STAR có các yêu cầu đánh giá khác nhau tùy theo cấp độ. Khác với cấp độ 1, các cấp độ cao hơn dành cho cơ quan hành chính và cơ sở hạ tầng quan trọng yêu cầu phải có sự đánh giá của cơ quan chứng nhận đối với các thành phần phần mềm, do đó mức độ khó khăn trong việc đạt được chứng nhận cao hơn, theo Nikkei.
Tiêu chuẩn mua sắm thiết bị thông tin của các cơ quan chính quyền địa phương cũng sẽ được tăng cường. Bộ Nội vụ Nhật Bản đã đề xuất yêu cầu các cơ quan địa phương phải điều tra và quản lý rủi ro bảo mật của nhà cung cấp và sản phẩm khi mua thiết bị. Mặc dù không hạn chế mua sắm dựa trên quốc gia sản xuất, nhưng đối với các cơ quan địa phương không thể tự quản lý rủi ro, sẽ được khuyến nghị lựa chọn sản phẩm và dịch vụ từ danh sách chứng nhận JC-STAR hoặc hệ thống đánh giá bảo mật đám mây của chính phủ mang tên "ISMAP". Nikkei cho rằng điều này có thể làm giảm đáng kể cơ hội cung cấp sản phẩm từ một số doanh nghiệp nước ngoài.
Tuy nhiên, các dịch vụ đám mây do doanh nghiệp Nhật Bản điều hành cũng đã gặp phải các cuộc tấn công mạng quy mô lớn. Công ty con của SoftBank, IDC Frontier, đã bị tấn công ransomware vào ngày 7 tháng 10, gây thiệt hại cho 495 doanh nghiệp và cơ quan địa phương sử dụng dịch vụ. Công ty đã thông báo vào ngày 8 rằng một số dữ liệu của khách hàng sẽ khó phục hồi nếu không có bản sao lưu riêng. Hệ thống chứng nhận mới sẽ phải đối mặt với thách thức trong việc xác minh không chỉ ảnh hưởng của chính phủ nước ngoài mà còn khả năng của nhà cung cấp trong việc ngăn chặn các cuộc tấn công thực tế và khôi phục thiệt hại.
Trong bối cảnh quan hệ giữa Nhật Bản và Trung Quốc đang xấu đi, việc chính phủ Nhật Bản tăng cường chứng nhận bảo mật nhằm vào các doanh nghiệp Trung Quốc đã diễn ra. Quan hệ giữa Nhật Bản và Trung Quốc đã trở nên căng thẳng kể từ phát biểu của Thủ tướng Takaiichi Sanae về tình huống tương tự như Đài Loan vào năm ngoái, dẫn đến việc hai nước áp dụng nhiều biện pháp trừng phạt lẫn nhau và làm lạnh quan hệ.
* Bài viết này được dịch tự động bằng AI.

© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.