


Cơ quan An ninh Tài chính cảnh báo về rủi ro an ninh khoảng 2 tuần trước sự cố
Nhiều vụ tấn công vào ngân hàng tài chính... cần xem xét lại an ninh cơ bản
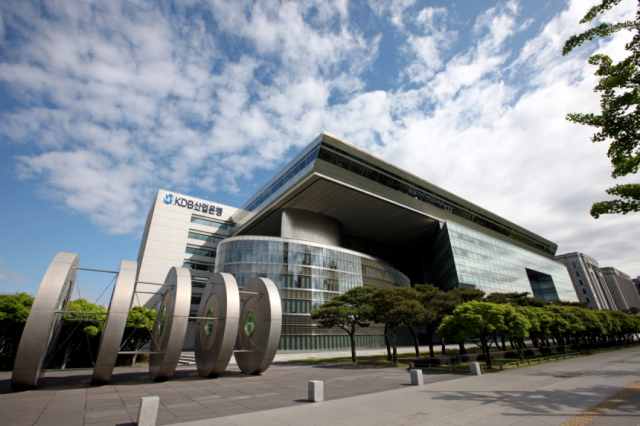
Ngày 11 tháng 10, theo tài liệu được ông Kang Min-guk, nghị sĩ thuộc Đảng Quyền lực Nhân dân, trình bày tại Ủy ban Tài chính và Kinh tế Quốc hội, từ năm 2020 đến tháng 9 năm nay, tổng số vụ tấn công mạng nhằm vào bốn ngân hàng bao gồm Ngân hàng Hàn Quốc, Ngân hàng Xuất nhập khẩu Hàn Quốc, Ngân hàng Công nghiệp Hàn Quốc và Ngân hàng Doanh nghiệp Hàn Quốc đã lên tới 4.986.964 vụ.
Số vụ tấn công mạng theo từng năm đã tăng từ 358.800 vụ vào năm 2020 lên 564.430 vụ vào năm 2021, 585.563 vụ vào năm 2022, và 738.312 vụ vào năm 2023. Dự báo năm 2024 sẽ có 780.524 vụ, năm 2025 là 934.858 vụ. Đến tháng 9 năm nay, số vụ tấn công đã ghi nhận là 1.024.478 vụ, vượt qua tổng số vụ của năm trước.
Trong số các ngân hàng, Ngân hàng Doanh nghiệp là mục tiêu chính với 458.400 vụ tấn công, chiếm 91,9% tổng số vụ. Ngân hàng Công nghiệp ghi nhận 39.379 vụ, Ngân hàng Hàn Quốc 3.076 vụ, và Ngân hàng Xuất nhập khẩu 510 vụ.
Mặc dù chưa có sự cố xâm phạm nào xảy ra do các cuộc tấn công mạng, nhưng số vụ tấn công đang gia tăng hàng năm. Ngân hàng quốc gia cũng cung cấp dịch vụ internet và di động cho khách hàng cá nhân và doanh nghiệp tương tự như các ngân hàng thương mại, do đó cũng dễ bị tấn công.
Gần đây, các vụ rò rỉ thông tin liên tiếp xảy ra tại các ngân hàng quốc gia và các tổ chức tài chính khác đã làm gia tăng lo ngại về an ninh trong toàn ngành tài chính. Từ cuối tháng trước đến đầu tháng này, đã xác nhận có thông tin bị rò rỉ từ bảy tổ chức tài chính, bao gồm Ngân hàng Shinhan, Ngân hàng KB Kookmin, Ngân hàng Hana, và Ngân hàng BNK Busan, cùng với các ngân hàng thương mại, ngân hàng tiết kiệm và công ty tài chính.
Tại Ngân hàng Shinhan, thông tin của hơn 25.000 khách hàng đăng ký vay đã bị rò rỉ, trong khi Ngân hàng Yeogaram cũng đã để lộ thông tin của khoảng 40.000 người. Ba ngân hàng trực tuyến như KakaoBank cũng đã có những nỗ lực truy cập từ cùng một địa chỉ IP, nhưng không dẫn đến rò rỉ thông tin thực sự.
Sự xuất hiện của các công cụ AI trong quá trình tấn công mạng đã làm dấy lên lo ngại rằng các sự cố tương tự có thể xảy ra trong tương lai. Trung tâm An ninh Genieus đã chỉ ra rằng công cụ kiểm tra xâm nhập mã nguồn mở dựa trên tiếng Trung có tên 'ARTEX' đã được sử dụng trong các cuộc tấn công mạng nhằm vào các tổ chức tài chính. Việc sử dụng AI cho phép những kẻ tấn công không có nhiều kinh nghiệm có thể tấn công nhiều tổ chức trong thời gian ngắn.
Do đó, các tổ chức tài chính cần xem xét lại hệ thống ứng phó với các loại hình tấn công khác nhau, đầu tư vào bảo mật thông tin và hiệu quả của các cuộc tập huấn mô phỏng. Thực tế, Cơ quan An ninh Tài chính đã cảnh báo các tổ chức tài chính về rủi ro an ninh của tài sản bị lộ ra bên ngoài khoảng hai tuần trước khi xảy ra sự cố, nhưng các vụ rò rỉ thông tin vẫn tiếp tục xảy ra.
Theo tài liệu do ông Han Chang-min, nghị sĩ thuộc Đảng Dân chủ Xã hội, trình bày tại Cơ quan An ninh Tài chính, vào ngày 17 tháng trước, cơ quan này đã tổ chức một hội thảo về 'Đối phó với mối đe dọa an ninh AI trong tài chính' cho các cán bộ phụ trách an ninh của các tổ chức tài chính, trong đó công bố các trường hợp tấn công từ các tác nhân AI. Tại hội thảo, Cơ quan An ninh Tài chính nhấn mạnh rằng cần phải quản lý liên tục bề mặt tấn công của các tài sản bị lộ ra bên ngoài. Cơ quan này cho biết: "Việc kiểm tra một đến hai lần mỗi năm là không đủ. Cần phải đo lường và xác minh thường xuyên."
Một quan chức trong ngành tài chính cho biết: "Mặc dù kỹ thuật tấn công mạng đang trở nên tinh vi hơn, nhưng chúng ta cần phải xem xét lại các hệ thống bị lộ ra bên ngoài từ những điều cơ bản."
* Bài viết này được dịch tự động bằng AI.

Galim Kwon
hidden@ajunews.com
© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.