


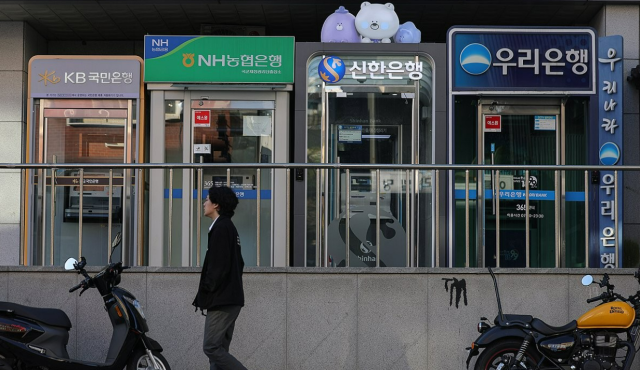
Sự gia tăng khả năng sử dụng trí tuệ nhân tạo (AI) trong các cuộc tấn công mạng đã khiến việc bảo vệ thông tin cá nhân và an ninh của người tiêu dùng trong lĩnh vực tài chính trở nên cấp bách. Gần đây, đã có nhiều cuộc tấn công mạng nhằm vào các ngân hàng trong nước, và các cơ quan tài chính đã kêu gọi người dân cần đặc biệt chú ý đến các thiệt hại thứ cấp như lừa đảo qua điện thoại và tin nhắn giả mạo dựa trên việc rò rỉ thông tin cá nhân.
Theo thông tin từ Reuters, vào ngày 9 tháng 10, đã có các trường hợp tấn công mạng xảy ra tại Hàn Quốc và Nhật Bản, cho thấy AI có thể tự động hóa các công việc cần thiết cho việc hack, từ đó tăng tốc độ và hiệu quả của các cuộc tấn công.
Cũng theo Reuters, hiện tại có 9 ngân hàng trong nước đang điều tra các cuộc tấn công mạng có thể liên quan đến công cụ AI.
Đặc biệt, sau các sự cố rò rỉ thông tin cá nhân, có khả năng thông tin bị rò rỉ sẽ bị lợi dụng cho các tội phạm bổ sung như lừa đảo qua điện thoại hoặc tin nhắn giả mạo, vì vậy cần phải phòng ngừa thiệt hại thứ cấp.
Người dân cũng cần cảnh giác với các tin nhắn yêu cầu xác minh thông tin hoặc hướng dẫn nhận tiền bồi thường, yêu cầu nhấp vào các liên kết internet (URL) có trong tin nhắn.
Vào ngày 6 tháng 10, Cơ quan Phát triển Internet Hàn Quốc (KISA) đã phát đi cảnh báo về việc lừa đảo qua tin nhắn dựa trên các sự cố rò rỉ thông tin cá nhân trong lĩnh vực tài chính. Họ cho biết rằng các tin nhắn giả mạo yêu cầu xác minh thông tin cá nhân hoặc nhận tiền bồi thường có thể dẫn đến việc truy cập vào các trang web lừa đảo hoặc cài đặt ứng dụng độc hại.
Ngoài ra, việc nắm vững các quy tắc phòng ngừa mà các cơ quan tài chính và KISA đã hướng dẫn sẽ giúp giảm thiểu nguy cơ bị lừa đảo tài chính.
Thứ nhất, không nên nhấp vào các liên kết có trong tin nhắn thông báo về việc rò rỉ thông tin cá nhân hoặc nhận tiền bồi thường. Nếu tin nhắn có vẻ như đến từ một công ty tài chính hoặc cơ quan công quyền, hãy xác minh thông tin qua trang web chính thức hoặc ứng dụng của cơ quan đó thay vì sử dụng số điện thoại trong tin nhắn.
Thứ hai, nếu có yêu cầu đặt cọc trước, thanh toán khoản vay hiện tại hoặc cài đặt ứng dụng không rõ nguồn gốc, cần nghi ngờ về khả năng lừa đảo. Ủy ban Dịch vụ Tài chính đã cảnh báo rằng đây là những dấu hiệu nguy hiểm chính của lừa đảo dưới hình thức cho vay. Cũng không nên đáp ứng yêu cầu cài đặt ứng dụng điều khiển từ xa qua điện thoại hoặc tin nhắn từ các cơ quan chính phủ hoặc công ty tài chính.
Thứ ba, không được tiết lộ mật khẩu và mã xác thực cho người khác. Không nhập ID, mật khẩu hoặc thông tin cá nhân từ các liên kết nhận được qua tin nhắn hoặc ứng dụng nhắn tin, và trong trường hợp yêu cầu mã xác thực, cần xác minh mục đích yêu cầu với người yêu cầu. Nếu sử dụng cùng một mật khẩu cho nhiều trang web, nên thiết lập mật khẩu khác nhau cho từng trang và kích hoạt xác thực đa yếu tố nếu có thể.
Thứ tư, có thể sử dụng các dịch vụ bảo mật tài chính để phòng ngừa việc lừa đảo danh tính và tài khoản. Ủy ban Dịch vụ Tài chính đã hướng dẫn rằng việc đăng ký dịch vụ chặn giao dịch tài chính và hệ thống phòng ngừa sự cố rò rỉ thông tin cá nhân có thể giúp ngăn chặn các vụ lừa đảo tài chính như cho vay danh tính. Tuy nhiên, cần kiểm tra phạm vi áp dụng và cách sử dụng của từng dịch vụ trước khi đăng ký.
Nếu nhận được tin nhắn nghi ngờ, không nhấp vào liên kết và có thể sử dụng dịch vụ kiểm tra tin nhắn giả mạo của KISA. KISA cung cấp dịch vụ cho phép người dùng xác minh xem tin nhắn mà họ nhận được có phải là tin nhắn độc hại hay không.
Nếu đã nhấp vào liên kết hoặc nghi ngờ đã cài đặt ứng dụng độc hại, cần ngừng cung cấp thêm thông tin cá nhân hoặc thực hiện giao dịch tài chính, và liên hệ với trung tâm dịch vụ khách hàng chính thức của công ty tài chính để kiểm tra tình trạng tài khoản và phương tiện xác thực. Nếu đã xảy ra thiệt hại, cần báo cáo ngay cho công ty tài chính liên quan và các cơ quan chức năng, đồng thời thực hiện các biện pháp cần thiết như thay đổi mật khẩu và kiểm tra thiết bị.
* Bài viết này được dịch tự động bằng AI.

Kang Min seon
mingtung@ajunews.com
© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.