


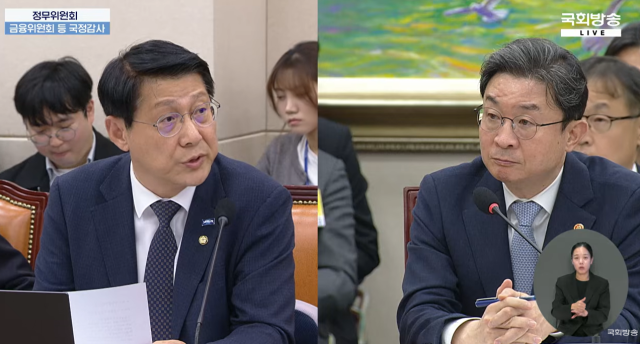
Gần đây, để đối phó với các sự cố hack liên tiếp trong lĩnh vực tài chính, các cơ quan tài chính đã tiến hành đánh giá an ninh khẩn cấp. Tuy nhiên, tính hiệu quả của các đánh giá này đã bị đặt lên bàn luận tại phiên giám sát quốc gia. Một số ngân hàng chỉ kiểm tra hồ sơ truy cập trong ba tháng gần đây và báo cáo rằng không có vấn đề gì, do thiếu các tiêu chí cụ thể trong bảng tự kiểm tra được phát cho các công ty tài chính.
Tại phiên giám sát của Ủy ban Tài chính Quốc hội vào ngày 8 tháng 10, đại biểu Kim Hyeong-yeon đã chất vấn Chủ tịch Ủy ban Tài chính Lee Eok-won, "Một số ngân hàng chỉ kiểm tra ba tháng và báo cáo rằng không có vấn đề gì. Liệu việc kiểm tra ba tháng và một năm có giống nhau không? Tại sao thời gian kiểm tra của các công ty tài chính lại khác nhau?"
Đại biểu Kim đã công khai bảng tự kiểm tra gồm 12 mục mà Ủy ban Giám sát Tài chính đã phát cho các công ty tài chính và chỉ ra những lỗ hổng trong tiêu chí kiểm tra. Ông nói: "Trong mục kiểm tra xem có cố gắng xâm nhập hoặc thiệt hại hay không, không có yêu cầu về thời gian kiểm tra. Vậy thì kiểm tra ba tháng hay một năm đều có thể được coi là 'có'."
Ông cũng chỉ trích mục hỏi về việc có vận hành hệ thống giám sát an ninh theo thời gian thực hay không. Ông Kim nhấn mạnh: "Ngân hàng Shinhan, nơi xảy ra sự cố, cũng có thể trả lời 'có' vì máy chủ bị tấn công đã nằm trong danh sách giám sát an ninh." Điều này cho thấy chỉ dựa vào việc có vận hành hệ thống giám sát không thể đánh giá khả năng phát hiện xâm nhập thực sự.
Thông tin cũng được công bố rằng địa chỉ IP tấn công vào ngân hàng Shinhan đã từng tiếp cận các ngân hàng trực tuyến vào đầu năm nay. Ông Kim cho biết: "Từ địa chỉ IP mà cơ quan chức năng đã chia sẻ, chúng tôi đã kiểm tra ba ngân hàng trực tuyến và phát hiện ra rằng hai trong số đó đã có dấu hiệu truy cập vào ngày 24 tháng 1 năm nay."
Ông nhấn mạnh: "Nếu chỉ kiểm tra ba tháng thì sẽ không phát hiện ra điều này. Ba ngân hàng trực tuyến đã kiểm tra một năm nên mới có thể xác nhận được." Tuy nhiên, ông cũng lưu ý rằng việc sử dụng cùng một địa chỉ IP không thể khẳng định là do cùng một kẻ tấn công.
Đại biểu Kim đã hỏi liệu các cơ quan tài chính có kiểm tra tài liệu chứng minh ngoài các câu trả lời đơn giản 'có' hoặc 'không' trong bảng tự kiểm tra hay không. Chủ tịch Lee Eok-won đã trả lời: "Sau sự cố này, chúng tôi đã yêu cầu kiểm tra nhanh chóng 12 mục này. Ngoài điều này, còn nhiều điều cần kiểm tra thêm, và sau khi nhận được kết quả, cần báo cáo lại tổng thể."
Ông Kim đã kêu gọi rằng tất cả các công ty tài chính cần phải kiểm tra lại ít nhất một năm hồ sơ và báo cáo không chỉ dựa trên câu trả lời đơn giản mà còn phải có thời gian kiểm tra cụ thể và các điểm phát hiện."
* Bài viết này được dịch tự động bằng AI.

© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.