


Chính phủ hợp tác xây dựng biện pháp an ninh… Mở rộng kiểm tra thực trạng của 2.000 cơ quan
Thiết lập phụ cấp bảo mật thông tin và điểm ưu tiên thăng tiến… Thay thế phần mềm lạc hậu
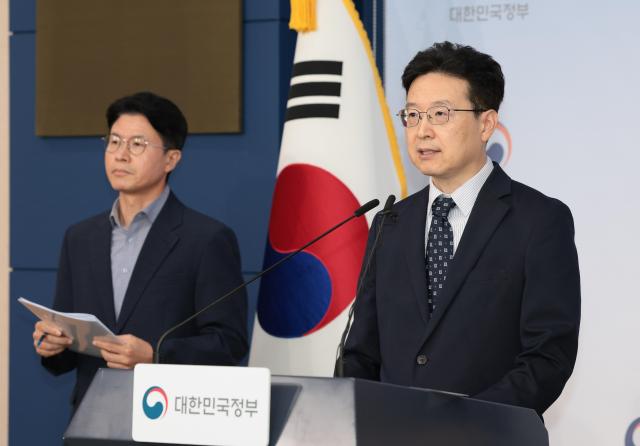
Chính phủ đã công bố 'Biện pháp tăng cường trách nhiệm an ninh mạng trong khu vực công' vào ngày 1 tháng 10, với sự hợp tác của các bộ như Bộ Nội vụ, Cơ quan Tình báo Quốc gia, Cơ quan Cải cách Nhân sự và Ủy ban Bảo vệ Thông tin Cá nhân.
Theo chính phủ, từ tháng 1 năm 2021 đến tháng 5 năm 2023, đã có 247 vụ rò rỉ thông tin của các cơ quan công do các cuộc tấn công mạng. Trong số này, chỉ có 9 vụ dẫn đến hình thức kỷ luật. Trong 19 vụ mà Ủy ban Bảo vệ Thông tin Cá nhân đã khuyến nghị kỷ luật, chỉ có 6 vụ được thực hiện.
Theo quy định hiện hành, việc xâm phạm bí mật hoặc quản lý thông tin cá nhân lỏng lẻo do hack có thể bị kỷ luật tối đa là sa thải, nhưng chưa có trường hợp nào mà người đứng đầu cơ quan bị kỷ luật.
Các vụ rò rỉ thông tin cá nhân tại các cơ quan công đã diễn ra liên tục trong thời gian gần đây. Vào tháng 7 năm ngoái, hệ thống quản lý công việc của chính phủ 'Onnara' đã bị hack và dữ liệu bị rò rỉ, và vào tháng 11, Trung tâm Máu Hanmaeum đã bị nhiễm ransomware. Năm nay, cũng đã xảy ra các vụ nhiễm ransomware tại Bệnh viện Đại học Gangwon và Bệnh viện Chonnam Hwasun (tháng 1), rò rỉ thông tin cá nhân trong hệ thống giáo dục của Học viện Ngoại giao Quốc gia (tháng 2), rò rỉ thông tin không công khai của những người trúng tuyển 'Mọi người khởi nghiệp' (tháng 6), và rò rỉ thông tin cá nhân tại Viện Quy hoạch và Đánh giá Thông tin (tháng 7).
Ông Hwang Gyu-cheol, Trưởng phòng Chính phủ thông minh Bộ Nội vụ, đã chỉ ra trong buổi họp báo rằng "hiện tại trong khu vực công, những quy tắc cơ bản nếu được tuân thủ đã có thể ngăn chặn được những sự cố này" và cho rằng "đây không chỉ là những sai sót đơn giản mà là sự thiếu ý thức về bảo mật".
Chính phủ đã xác định rằng nguyên nhân chính dẫn đến việc các sự cố này lặp lại là do hầu hết các hình thức kỷ luật không được thực hiện khi vi phạm các quy tắc bảo mật cơ bản, và khi có kỷ luật, thường chỉ truy cứu trách nhiệm của nhân viên thực hiện thay vì người quản lý.
Do đó, chính phủ sẽ sửa đổi quy định kỷ luật trong năm nay, tạo ra điều khoản yêu cầu trách nhiệm nghiêm khắc đối với giám sát viên khi xảy ra các sự cố rò rỉ thông tin nghiêm trọng. Các hành vi như nhận hối lộ hoặc thiếu trách nhiệm dẫn đến vi phạm quyền lợi công dân và tổn thất tài chính sẽ được quy định rõ ràng là đối tượng của 'trách nhiệm nghiêm khắc', bao gồm cả 'sự cố rò rỉ thông tin nghiêm trọng'. Mức kỷ luật tối thiểu cho các vụ rò rỉ bí mật và thông tin cá nhân hoặc quản lý bảo mật kém sẽ được nâng từ khiển trách lên giảm lương.
Ngoài ra, chính phủ cũng sẽ xây dựng hướng dẫn xử lý quy định cụ thể về các lý do kỷ luật như việc không thực hiện kiểm tra bảo mật trước khi mở dịch vụ, quản lý thiết bị bảo mật như tường lửa kém, không thay đổi mật khẩu ban đầu, và để các lỗ hổng tồn tại trong thời gian dài.
Hệ thống đánh giá cũng sẽ được điều chỉnh để khuyến khích việc tăng cường an ninh mạng không chỉ ở cấp cá nhân mà còn ở cấp cơ quan. Số lượng cơ quan tham gia 'Đánh giá thực trạng an ninh mạng' do Cơ quan Tình báo Quốc gia chủ trì sẽ được mở rộng từ 153 cơ quan trong năm nay lên 2.160 cơ quan nhà nước và công cộng vào năm 2028. Đánh giá thực trạng sẽ bao gồm việc trừ điểm nếu xảy ra sự cố rò rỉ thông tin và đánh giá khả năng phản ứng nhanh chóng với sự cố.
Bắt đầu từ năm sau, trong 'Đánh giá cụ thể của các cơ quan hành chính trung ương', nếu xảy ra sự cố rò rỉ thông tin nghiêm trọng, điểm đánh giá sẽ bị trừ, và trong 'Đánh giá quản lý của các doanh nghiệp công địa phương' cũng sẽ bổ sung chỉ số đánh giá an ninh mạng để nâng cao hiệu quả của việc đánh giá.
Chính phủ cũng đã chuẩn bị các biện pháp ưu đãi trong nhân sự. Trong số 49 cơ quan hành chính trung ương, chỉ có 11 cơ quan (22%) có bộ phận hoặc nhóm chuyên trách về bảo mật. 24% cơ quan không đáp ứng tiêu chí có ít nhất 10% nhân lực về công nghệ thông tin là nhân lực bảo mật (37 trong số 152 cơ quan). Chính phủ đã bổ sung 100 nhân viên an ninh mạng bao gồm bảo vệ thông tin cá nhân cho các cơ quan hành chính trung ương vào tháng 8 vừa qua và sẽ tăng cường nhân lực tại các địa phương trước cuối năm. Kế hoạch cũng sẽ được thực hiện để thành lập tổ chức chuyên trách do các chuyên gia tư nhân dẫn dắt.
Ngoài ra, chính phủ sẽ thiết lập phụ cấp bảo mật thông tin, cho điểm ưu tiên trong đánh giá hiệu suất của nhân viên phụ trách bảo mật, và xem xét việc đưa công việc bảo mật vào tiêu chí lựa chọn công việc quan trọng.
Ông Hwang cho biết: "Chúng tôi sẽ thảo luận chặt chẽ với các bộ liên quan như Cơ quan Tình báo Quốc gia và Bộ Kế hoạch về các biện pháp đảm bảo ngân sách ổn định cho các cơ sở an ninh mạng như kiểm tra lỗ hổng qua mô phỏng và thay thế phần mềm lạc hậu không còn được hỗ trợ bảo mật".
Ông cũng nhấn mạnh rằng "mấu chốt của các biện pháp này không chỉ là tăng cường kỷ luật mà còn là chuyển đổi nhận thức về bảo mật từ 'quy định phiền phức' thành 'sứ mệnh quốc gia', và chúng tôi sẽ nỗ lực để hiện thực hóa một chính phủ dân chủ AI an toàn mà người dân có thể yên tâm sử dụng".
* Bài viết này được dịch tự động bằng AI.

Park Ja Yeon
naturepark127@ajunews.com
© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.