


Xây dựng hệ thống phối hợp giữa cơ quan giám sát tài chính, an ninh tài chính và các công ty thẻ
Cơ quan Giám sát Tài chính Hàn Quốc (금감원) cho biết, họ đã nhận được thông báo từ An ninh Tài chính Hàn Quốc (금융보안원) về hoạt động của một tổ chức tấn công chuyên nghiệp đang đánh cắp thông tin thẻ tại một số trang thương mại điện tử trong nước. Cơ quan này đã phối hợp với An ninh Tài chính và các công ty thẻ để ứng phó.
Theo An ninh Tài chính, tính đến ngày 29 tháng 6, tổng cộng 5.707 thông tin thẻ tín dụng đã bị đánh cắp. Cơ quan Giám sát Tài chính đã chia sẻ thông tin thẻ bị đánh cắp với các công ty thẻ để ngăn chặn các giao dịch gian lận, đồng thời các công ty thẻ cũng đang thực hiện các biện pháp như thông báo cho khách hàng có thông tin bị rò rỉ, phát hành lại thẻ và chặn các giao dịch bất thường.
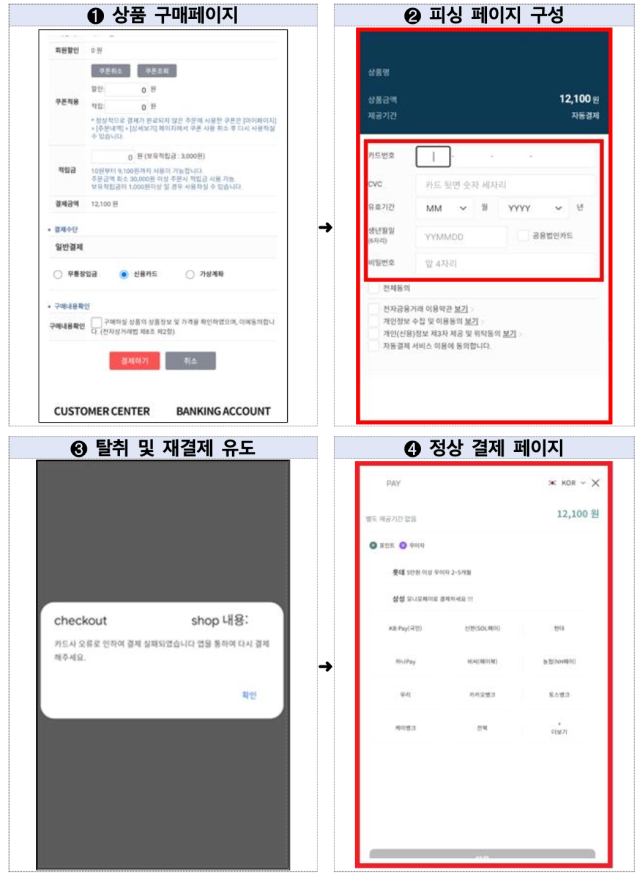
Theo thông tin từ cơ quan chức năng, tổ chức tấn công đã sử dụng phương pháp chèn một trang lừa đảo rất giống với giao diện thanh toán hợp lệ vào quy trình thanh toán của một số trang thương mại điện tử có bảo mật yếu.
Khi người tiêu dùng nhập số thẻ, ngày hết hạn, CVC, mật khẩu thẻ và cả số chứng minh nhân dân vào trang này, thông tin sẽ được gửi đến kẻ tấn công. Sau đó, một thông báo "lỗi thanh toán" sẽ xuất hiện và kết nối lại với trang thanh toán hợp lệ để hoàn tất giao dịch, khiến người tiêu dùng khó nhận ra mình đã bị lừa.
Cơ quan Giám sát Tài chính nhấn mạnh rằng trong quy trình thanh toán thẻ hợp lệ, không yêu cầu nhập toàn bộ số chứng minh nhân dân hay toàn bộ 4 chữ số mật khẩu thẻ. Nếu có yêu cầu như vậy, người tiêu dùng cần ngay lập tức ngừng nhập thông tin.
Ngoài ra, nếu nghi ngờ thông tin thẻ bị rò rỉ sau khi mua sắm trực tuyến, người tiêu dùng nên ngay lập tức yêu cầu công ty thẻ ngừng sử dụng thẻ và phát hành lại thẻ, cũng như thay đổi mật khẩu thẻ và mã PIN.
Đặc biệt, nếu cùng một mật khẩu được sử dụng trên nhiều trang web khác nhau, người tiêu dùng cũng nên thay đổi chúng để tránh bị tấn công "Credential Stuffing" có thể gây ra thiệt hại thêm.
Một đại diện của Cơ quan Giám sát Tài chính cho biết: "Có khả năng rất cao rằng thông tin thẻ bị đánh cắp sẽ bị lạm dụng cho các giao dịch gian lận, và hiện tại không thể loại trừ khả năng thông tin tiếp tục bị đánh cắp". Ông cũng khuyến cáo người tiêu dùng cần cẩn trọng khi có yêu cầu nhập quá nhiều thông tin cá nhân trong quá trình thanh toán trực tuyến và chú ý kiểm tra các tin nhắn hoặc cuộc gọi thông báo giao dịch bất thường từ công ty thẻ.
* Bài viết này được dịch tự động bằng AI.

Lee Seongjin
leesj@ajunews.com
© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.