


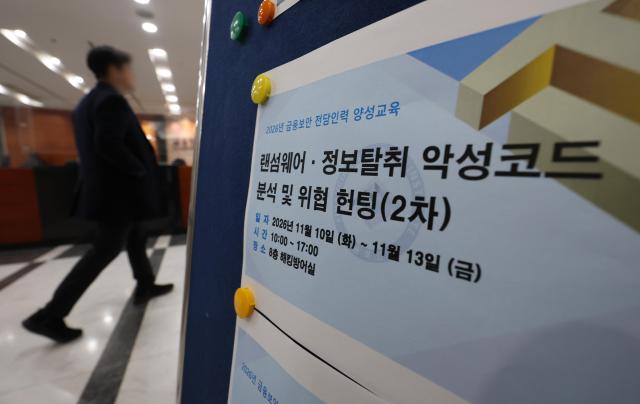
Thông tin cá nhân đã bị rò rỉ từ dữ liệu được thu thập nhằm kiểm tra khả năng bảo vệ thông tin của các công ty tài chính. Vào ngày 9 tháng 11, hệ thống đánh giá bảo mật thường xuyên của Cơ quan Bảo mật Tài chính Hàn Quốc đã xác nhận việc rò rỉ thông tin do tấn công mạng. Ai sẽ kiểm tra khả năng phòng thủ của cơ quan kiểm tra an ninh tài chính? Các cơ quan tài chính không nên chỉ xem sự cố này là vấn đề của từng hệ thống riêng lẻ.
Dữ liệu bị rò rỉ bao gồm hơn 300 trường hợp thông tin cá nhân như họ tên, ngày tháng năm sinh trong các mẫu đơn hành chính, cùng với hơn 350 trường hợp thông tin người dùng hệ thống với tên và số điện thoại bị che khuất. Cơ quan Bảo mật Tài chính cho biết không có thông tin nhạy cảm của khách hàng như số chứng minh nhân dân hay thông tin tín dụng cá nhân bị rò rỉ. Tuy nhiên, cần phải xác định rõ phạm vi của sự cố. Dù một số thông tin nhận dạng đã bị che khuất, nhưng email và các thông tin khác vẫn có thể bị lợi dụng cho các hành vi giả mạo và lừa đảo. Không nên xem nhẹ thiệt hại chỉ vì đó không phải là thông tin giao dịch tài chính.
Cơ quan Bảo mật Tài chính đã thông báo sẽ tập trung kiểm tra quyền truy cập, nhật ký truy cập, mã hóa, phát hiện và ngăn chặn xâm nhập đối với khoảng 3.000 công ty tài chính trong năm nay. Yonhap News đưa tin rằng hacker đã lợi dụng lỗ hổng trong việc cấp quyền để truy cập vào dữ liệu bằng tài khoản giả mạo của Cơ quan Giám sát Tài chính. Nếu điều này là đúng, thì cơ quan này đã không tự bảo vệ được các biện pháp kiểm soát cơ bản mà họ yêu cầu từ các công ty tài chính. Cần phải xác minh qua điều tra, nhưng không nên làm mờ trách nhiệm bằng cách giải thích rằng đây là một cuộc tấn công tinh vi.
Việc ngăn chặn mọi cuộc tấn công là điều khó khăn. Tuy nhiên, không thể xem sự cố của một cơ quan chuyên môn là điều không thể tránh khỏi. Cần có sự tham gia của các chuyên gia bên ngoài trong việc điều tra nguyên nhân, xác minh lộ trình xâm nhập và thời gian phát hiện và ngăn chặn. Trong quá trình phục hồi, cần phải kiểm tra lại xem các lỗ hổng đã được loại bỏ thực sự hay chưa. Không nên kết thúc kiểm tra chỉ vì đã nộp kế hoạch cải tiến.
Cũng cần xem xét quy trình thu thập các mẫu đơn chứa thông tin cá nhân để đánh giá. Cần xác minh xem có thực sự cần thông tin cá nhân hay không, hay có thể thay thế bằng thông tin giả hoặc dữ liệu đã xóa thông tin nhận dạng. Cần tối thiểu hóa thông tin và quyền truy cập cần thu thập, đồng thời xóa bỏ các dữ liệu không còn cần thiết. Quá trình xác minh bảo vệ thông tin cá nhân không được tạo ra nguy cơ rò rỉ mới.
Vào ngày 11 tháng 11, Ủy ban Tài chính và Cơ quan Giám sát Tài chính đã bắt đầu kiểm tra tại hiện trường. Các cơ quan này cũng đã thông báo sẽ tiến hành kiểm tra toàn diện đối với hơn 580 công ty tài chính về các điểm tiếp xúc bên ngoài và kiểm soát nội bộ vào ngày 5 tháng 11. Giờ đây, cũng cần làm rõ khi nào và bằng cách nào đã kiểm tra mức độ bảo mật của Cơ quan Bảo mật Tài chính. Nếu hệ thống này không được đưa vào kiểm tra, cần giải thích lý do bị bỏ sót; nếu đã được kiểm tra nhưng vẫn bị tấn công, cần giải thích giới hạn của tiêu chí đánh giá và phương pháp xác minh. Chỉ thông báo biện pháp và chỉ đạo kiểm tra không thể coi là đã hoàn thành trách nhiệm giám sát.
Trách nhiệm không chỉ nên được đặt lên vai nhân viên thực hiện. Cần xem xét liệu ban lãnh đạo có đảm bảo đủ nhân lực và ngân sách cần thiết hay không, và có trì hoãn hành động sau khi nhận báo cáo về rủi ro hay không. Nếu phát hiện sự sơ suất hoặc che giấu, cần phải truy cứu trách nhiệm của người đứng đầu cơ quan và những người có liên quan. Ban lãnh đạo không nên lấy nghĩa vụ của nạn nhân để thay thế cho trách nhiệm đảm bảo đầu tư và nhân lực cần thiết cho bảo mật.
Cơ quan Bảo mật Tài chính đã tuyên bố sẽ bồi thường nếu có thiệt hại thứ hai xảy ra. Cần thông báo nhanh chóng về các mục bị rò rỉ và nguy cơ, đồng thời cung cấp thông tin về điểm tiếp nhận thiệt hại và thời hạn xử lý. Cần cung cấp tài liệu cần thiết cho việc bồi thường thiệt hại, bao gồm nguyên nhân và các mục bị rò rỉ. Không thể để cá nhân tự mình xác minh sự thật giữa các công ty tài chính và cơ quan.
Các cơ quan yêu cầu bảo mật từ các công ty tài chính cũng cần phải tuân thủ các tiêu chí đó. Các cơ quan chức năng cần xác định người chịu trách nhiệm về các biện pháp khắc phục và thời hạn hoàn thành, đồng thời xác minh kết quả thực hiện. Điều mà người dân cần không phải là số lần kiểm tra, mà là cơ sở để họ có thể tin tưởng giao phó thông tin cá nhân của mình.
* Bài viết này được dịch tự động bằng AI.

Park Yong-jun
yjunsay@ajunews.com
© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.