


3 trong số 8 tổ chức hack đã tích hợp AI vào các cuộc tấn công hàng ngày... Hơn 100 tài liệu phishing tùy chỉnh nhắm vào Hàn Quốc
"89% thiệt hại từ hack tài sản ảo năm nay là do Triều Tiên"... Phương thức trong vụ Binance là lừa đảo thông qua laptop của nhân viên và hệ thống phê duyệt
Xác nhận xâm nhập vào các công ty phần mềm, xây dựng và thiết bị viễn thông trong nước... Dự báo chiến dịch nhắm vào lĩnh vực tài chính sẽ được tăng cường
Cục Điều tra Liên bang Mỹ (FBI) đã chính thức chỉ định tổ chức hack Triều Tiên 'TraderTraitor' là thủ phạm đứng sau vụ cướp 6 tỷ USD tại sàn giao dịch tiền ảo lớn nhất thế giới Binance. Trong bối cảnh này, các tổ chức chuyên môn quốc tế đang cảnh báo rằng năng lực hack của Triều Tiên đang kết hợp với trí tuệ nhân tạo (AI) và có thể nhắm đến Hàn Quốc.
Theo thông tin từ ngành công nghệ thông tin vào ngày 1 tháng 11, Microsoft Threat Intelligence đã đánh giá mức độ sử dụng AI của 8 tổ chức hack Triều Tiên trong báo cáo công bố vào ngày 29 tháng 10 (theo giờ địa phương). Ba tổ chức được phân loại ở giai đoạn 'thực hiện hoạt động', trong khi bốn tổ chức khác đang ở giai đoạn 'tăng tốc' với việc sử dụng AI ngày càng gia tăng, và một tổ chức được phân loại ở giai đoạn 'mở rộng' với việc áp dụng AI cho một số công việc.
Một tổ chức hack Triều Tiên đã tạo ra hơn 100 tài liệu PDF tùy chỉnh cho các mục tiêu tấn công từ tháng 8 đến tháng 9, và có dấu hiệu cho thấy hàng chục tài liệu đã được sản xuất chỉ trong vài phút. Hàn Quốc là một trong những mục tiêu chính.
Từ ngày 8 đến 12 tháng 6, tổ chức này đã sử dụng ba công ty giả mạo để đề xuất tuyển dụng giả cho những người làm việc trong lĩnh vực AI, blockchain và an ninh mạng. 'Onyx Slit' (tên trong nước là Andariel) và 'Pearl Slit' thuộc Tổng cục Tình báo Triều Tiên đã bắt đầu sử dụng khung thử nghiệm xâm nhập AI mã nguồn mở 'ARTEX' trong các hoạt động thực tế từ cuối tháng 10. Điều này có nghĩa là họ đang sử dụng công cụ kiểm tra để tìm ra lỗ hổng bảo mật của hệ thống bằng AI trong các cuộc tấn công.
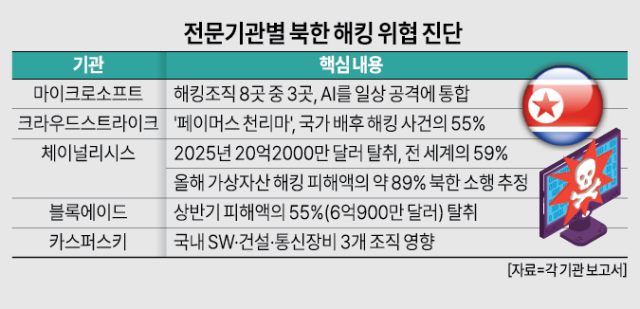
Báo cáo '2026 Threat Hunting Report' của CrowdStrike cho biết tổ chức 'Famous Chollima' liên quan đến Triều Tiên đã chiếm 55% số vụ hack quốc gia trên toàn cầu từ tháng 7 năm ngoái đến tháng 6 năm nay. Theo công ty phân tích blockchain Chainalysis, Triều Tiên đã cướp 2,02 tỷ USD tài sản ảo chỉ trong năm 2025, tăng 51% so với năm trước, với tổng số tiền cướp lên tới 6,75 tỷ USD, chiếm 59% tổng số tiền cướp trên toàn cầu. Mặc dù số vụ tấn công đã giảm 74% so với năm trước, nhưng quy mô của mỗi vụ tấn công lại lớn hơn.
Năm nay, tình hình đã trở nên nghiêm trọng hơn. Chainalysis ước tính rằng khoảng 89% thiệt hại từ hack tài sản ảo trên toàn cầu trong năm nay là do Triều Tiên thực hiện. Công ty bảo mật blockchain BlockAid phân tích rằng trong số 1,1 tỷ USD thiệt hại từ hack trên toàn cầu trong nửa đầu năm nay, 609 triệu USD, tương đương 55%, là do TraderTraitor gây ra.
Một ví dụ điển hình là vụ KelpaDAO (2,92 triệu USD), không phải do xâm nhập vào hệ thống bảo mật mà là do lừa đảo nhà phát triển để lấy thông tin đăng nhập và sau đó gửi tin nhắn phê duyệt giả. BlockAid dự đoán rằng trong nửa cuối năm, Triều Tiên sẽ tiếp tục lừa đảo nhân viên sàn giao dịch để chiếm đoạt quyền phê duyệt nội bộ. Vụ việc tại Binance cũng là một cuộc tấn công nhằm vào laptop của kỹ sư và lỗ hổng trong hệ thống phê duyệt giao dịch.
Mục tiêu lớn nhất là lĩnh vực tài chính. Theo báo cáo '2026 Financial Services Threat Landscape' của CrowdStrike, lĩnh vực dịch vụ tài chính đã trở thành lĩnh vực bị tấn công nhiều thứ tư trong quý đầu năm nay, tăng từ vị trí thứ sáu trong quý đầu năm ngoái. Số vụ xâm nhập nội bộ thông qua việc Triều Tiên giả mạo nhân sự IT đã tăng từ 33 vụ vào tháng 3 năm 2025 lên 45 vụ vào tháng 3 năm nay. CrowdStrike đánh giá rằng các hoạt động nhắm vào ngân hàng và các công ty tài chính của Triều Tiên sẽ được tăng cường trong suốt năm nay.
Xác nhận về việc xâm nhập thực tế vào các công ty Hàn Quốc cũng đã được thực hiện. Kaspersky đã công bố báo cáo 'Operation Flashhole', cho biết tổ chức Lazarus liên quan đến Triều Tiên đã gửi email chứa liên kết đến hồ sơ giả và trang web danh mục đầu tư đến ít nhất 3 tổ chức trong lĩnh vực sản xuất phần mềm, xây dựng và thiết bị viễn thông trong nước.
Dấu vết của cuộc tấn công có thể được truy ngược lại từ tháng 7 năm 2025, với khả năng cao rằng chương trình bảo mật phổ biến trong nước 'Crossweb EX' đã liên quan đến việc lây nhiễm. Các địa chỉ trang web của các hội nghị, cơ quan truyền thông và công ty xây dựng trong nước cũng nằm trong danh sách chỉ số xâm phạm, cho thấy địa chỉ điều khiển và thông tin (C2) của mã độc. C2 là điểm giao tiếp mà kẻ tấn công gửi lệnh đến máy tính bị nhiễm và nhận thông tin.
* Bài viết này được dịch tự động bằng AI.

Kim Seong Hyeon
minus1@ajunews.com
© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.