


Tấn công xảy ra trước thời điểm ngân hàng
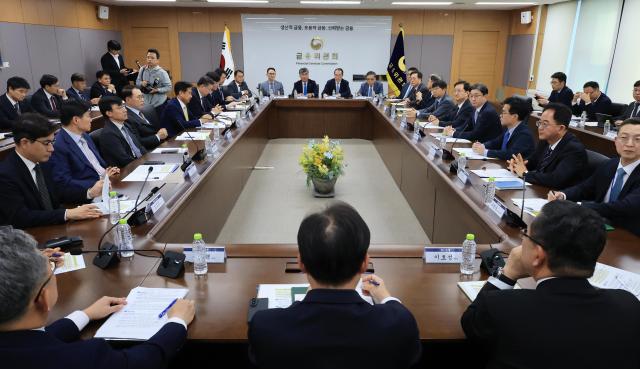
Các cuộc tấn công mạng vào ngành tài chính trực tuyến (P2P) đã được xác định là xảy ra trước các sự cố xâm phạm gần đây trong lĩnh vực ngân hàng. Một số địa chỉ IP của kẻ tấn công được cho là trùng với địa chỉ IP đã được sử dụng trong cuộc tấn công vào Ngân hàng Shinhan. Cơ quan tài chính sẽ triệu tập khẩn cấp các công ty trong ngành tài chính trực tuyến để xác minh mối liên hệ.
Theo thông tin từ ngành tài chính vào ngày 5 tháng 10, Ủy ban Tài chính sẽ triệu tập Hiệp hội Tài chính Trực tuyến và các công ty tài chính trực tuyến có liên quan đến sự cố rò rỉ thông tin cá nhân gần đây vào ngày 6 tháng 10.
Ủy ban Tài chính đã thu thập thông tin về các công ty đã xác nhận rò rỉ thông tin cá nhân do tấn công mạng sau khi có thông tin mới về việc rò rỉ thông tin cá nhân trong ngành tài chính trực tuyến.
Hiện tại, các công ty tài chính trực tuyến đã xác nhận rò rỉ thông tin cá nhân bao gồm PFCT (trước đây là PeopleFund) và Mooda. PFCT đã xác nhận rằng vào lúc 3 giờ 30 phút sáng ngày 27 tháng 9, thông tin cá nhân của 302 khách hàng đã bị rò rỉ do truy cập trái phép từ bên ngoài. Thông tin bị rò rỉ bao gồm tên, số chứng minh nhân dân và số điện thoại, trong khi thông tin liên quan đến khoản vay không bị rò rỉ.
Mooda cũng đã xác nhận rằng từ trưa cùng ngày đến khoảng 2 giờ sáng hôm sau, một bên thứ ba đã truy cập trái phép vào trang web, dẫn đến khả năng rò rỉ thông tin.
Điều này xảy ra trước thời điểm các sự cố xâm phạm trong lĩnh vực ngân hàng. Thời điểm xảy ra sự cố đầu tiên của Ngân hàng KB là vào lúc 11 giờ 19 phút tối ngày 27 tháng 9, Ngân hàng Shinhan vào lúc 6 giờ 4 phút chiều ngày 28 tháng 9, và Ngân hàng Hana vào lúc 12 giờ 16 phút trưa ngày 30 tháng 9. PFCT và Mooda đã bị tấn công từ sáng sớm và ban ngày ngày 27 tháng 9, tức là trước các sự cố của ngân hàng.
Cũng đã phát hiện một số điểm chung trong các địa chỉ IP được sử dụng trong các cuộc tấn công. Trung tâm An ninh Tài chính đã chia sẻ địa chỉ IP của kẻ tấn công trong quá trình tấn công vào Ngân hàng Shinhan vào ngày 1 tháng 10 với ngành tài chính, và các công ty tài chính trực tuyến đã đối chiếu với các hồ sơ xâm phạm của họ và phát hiện một số địa chỉ IP trùng khớp.
Do đó, khả năng các cuộc tấn công vào các công ty tài chính trực tuyến và ngân hàng là do cùng một kẻ tấn công hoặc nhóm tấn công thực hiện không thể bị loại trừ. Cơ quan tài chính cũng sẽ xác minh mối liên hệ dựa trên các con đường xâm phạm, phương thức tấn công và địa chỉ IP của từng công ty.
* Bài viết này được dịch tự động bằng AI.

KIM JIYOON
yoon0930@ajunews.com
© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.