


Dù đạt tiêu chuẩn bảo mật cao nhất, vẫn xảy ra rò rỉ từ hệ thống làm việc
Ngân hàng chúng tôi hạn chế truy cập bên ngoài bằng thiết bị và xác thực bổ sung
Ngân hàng NH Nonghyup tăng cường phát hiện truy cập bất thường và kiểm tra lộ trình tiếp xúc bên ngoài
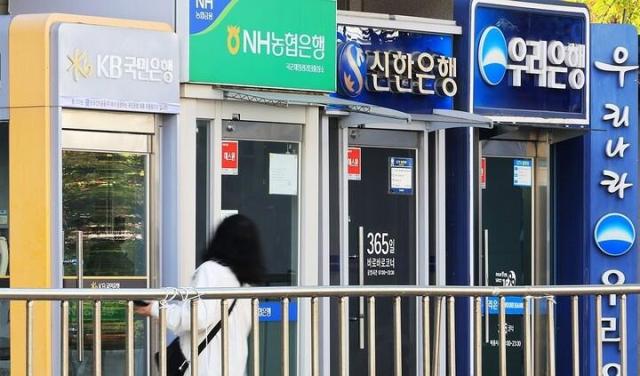
Trong bối cảnh các cuộc tấn công hacking nghi ngờ sử dụng trí tuệ nhân tạo (AI) đang đe dọa ngành tài chính, phương thức xác thực và kiểm soát truy cập của từng ngân hàng đã trở thành yếu tố quan trọng quyết định việc rò rỉ thông tin cá nhân.
Đến nay, Ngân hàng chúng tôi chưa phát hiện rò rỉ thông tin, nhờ vào việc hạn chế truy cập thông qua thiết bị làm việc và xác thực bổ sung. Ngân hàng NH Nonghyup cũng đã tăng cường phát hiện truy cập bất thường và kiểm tra các lộ trình tiếp xúc bên ngoài. Ngược lại, một số ngân hàng đạt điểm tối đa trong đánh giá bảo mật vẫn xảy ra rò rỉ thông tin qua hệ thống làm việc, đặt ra câu hỏi về hiệu quả của hệ thống bảo mật trong ngành ngân hàng.
Theo thông tin từ ngành tài chính vào ngày 5 tháng 10, gần đây đã có xác nhận về việc rò rỉ thông tin cá nhân do hacking từ bên ngoài tại các ngân hàng như Shinhan, KB Quốc dân và Hana. Ngân hàng chúng tôi và NH Nonghyup cũng đã bị tấn công nhưng chưa phát hiện rò rỉ thông tin cá nhân.
Ngân hàng chúng tôi cho biết, các nhân viên thu hút cho vay sử dụng thiết bị tablet ODS để nhập thông tin liên quan và phải trải qua xác thực bằng chứng nhận 'WON' qua điện thoại thông minh khi đăng nhập. Ngân hàng này khẳng định rằng cấu trúc của họ với thiết bị làm việc và quy trình xác thực riêng biệt khiến việc đăng nhập từ bên ngoài trở nên không khả thi.
Ngân hàng chúng tôi cũng đã chặn các địa chỉ IP nghi ngờ liên quan đến cuộc tấn công này và đang kiểm tra các nỗ lực truy cập trong quá khứ cũng như khả năng rò rỉ thông tin. Họ đang sử dụng giải pháp kiểm tra lỗ hổng dựa trên AI hiệu suất cao từ bên ngoài cùng với công cụ phát triển nội bộ để xác định các lỗ hổng bảo mật trong hệ thống.
Ngân hàng NH Nonghyup đã tăng cường phát hiện các hành vi bất thường như vượt qua xác thực và truy cập hàng loạt không bình thường, đồng thời kiểm tra thường xuyên các lỗ hổng bằng cách chặn các điểm tiếp xúc bên ngoài không cần thiết.
Tại các ngân hàng có thông tin bị rò rỉ, hệ thống làm việc mà nhân viên và nhân viên thu hút cho vay sử dụng đã trở thành lối vào cho cuộc tấn công. Ngân hàng Shinhan cho biết thông tin đã bị rò rỉ từ dịch vụ tra cứu đơn giản trên trang web di động 'M Shinhan' mà nhân viên thu hút cho vay sử dụng để kiểm tra tình trạng xử lý các khoản vay mà họ đã tiếp nhận. Ngân hàng KB Quốc dân đã gặp phải truy cập bất thường vào hệ thống hỗ trợ công việc di động dành cho nhân viên, trong khi Ngân hàng Hana gặp phải vấn đề tương tự với hệ thống hỗ trợ kinh doanh (ODS), dẫn đến thông tin khách hàng bị rò rỉ.
Việc rò rỉ thông tin khách hàng từ hệ thống làm việc tách biệt với hệ thống giao dịch tài chính khách hàng đã đặt ra thách thức về quản lý bảo mật tại các điểm tiếp xúc bên ngoài. Nếu có lối vào để tra cứu thông tin khách hàng, không chỉ cần xác thực ở giai đoạn truy cập mà còn cần có các biện pháp hạn chế quyền truy cập và phát hiện, chặn các truy vấn lặp lại và hàng loạt.
Hệ thống bảo mật mà các ngân hàng lớn đã nhấn mạnh trong các báo cáo công khai cũng đã bộc lộ những lỗ hổng trong quá trình tấn công này. Ngân hàng Shinhan cho biết trong báo cáo nửa năm của họ rằng họ đã nhận được xếp hạng S (100 điểm) trong kiểm tra tình trạng quản lý và bảo vệ thông tin tín dụng cá nhân trong 6 năm liên tiếp. Ngân hàng KB Quốc dân nhấn mạnh việc yêu cầu xác thực bổ sung và hạn chế quyền truy cập khi xử lý thông tin khách hàng, đồng thời nhấn mạnh việc giám sát liên tục trong toàn bộ quy trình xử lý thông tin cá nhân. Ngân hàng Hana cho biết họ vận hành trung tâm giám sát bảo mật tích hợp của nhóm 24/7. Tuy nhiên, cả ba ngân hàng này đều không thể ngăn chặn việc rò rỉ thông tin qua hệ thống làm việc, dẫn đến yêu cầu kiểm tra xem các biện pháp bảo vệ mà ngành ngân hàng đã đưa ra có thực sự hiệu quả tại các điểm tiếp xúc bên ngoài hay không.
Các cơ quan tài chính và chuyên gia cho rằng việc quản lý hệ thống tiếp xúc bên ngoài, hạn chế quyền truy cập, mã hóa thông tin và cách thức vận hành hệ thống xác thực đa yếu tố một cách hữu cơ là rất quan trọng. Họ nhấn mạnh rằng không chỉ dừng lại ở việc trang bị các thiết bị bảo mật mà còn phải đảm bảo rằng chúng hoạt động một cách hoàn hảo trong quá trình truy cập và tra cứu thông tin.
Một quan chức từ cơ quan tài chính cho biết: "Sự khác biệt giữa các công ty phụ thuộc vào cách thức họ vận hành hệ thống xác thực đa yếu tố, ngăn chặn vật lý, quản lý quyền truy cập và mã hóa thông tin một cách hữu cơ."
* Bài viết này được dịch tự động bằng AI.

Lee Seongjin
leesj@ajunews.com
© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.