


Tấn công vào các ngân hàng bằng cách thay đổi địa chỉ IP... Cơ quan quản lý tài chính đã thông báo địa chỉ IP tấn công đến 500 công ty
Ngân hàng và thẻ tín dụng sẽ kiểm tra khẩn cấp đến ngày 6... Chứng khoán, bảo hiểm và các lĩnh vực khác đến ngày 8
Gần đây, một loạt vụ tấn công mạng vào các ngân hàng đã cho thấy dấu hiệu của cùng một kẻ tấn công sử dụng công cụ trí tuệ nhân tạo (AI) để thực hiện các cuộc tấn công tự động quy mô lớn nhằm vào nhiều ngân hàng. Cơ quan quản lý tài chính đã chia sẻ địa chỉ IP của kẻ tấn công và các lưu ý về bảo mật đến khoảng 500 công ty trong toàn ngành tài chính và bắt đầu kiểm tra khẩn cấp.
Theo thông tin từ cơ quan quản lý tài chính vào ngày 4 tháng 10, đã phát hiện nhiều địa chỉ IP được cho là do cùng một kẻ tấn công sử dụng trong các vụ xâm nhập của 7 ngân hàng, bao gồm Shinhan, KB Kookmin, Hana, BNK Busan Bank, Yegaram, Welcom Savings Bank và Hyundai Capital.
Kẻ tấn công đã liên tục thay đổi địa chỉ IP để tấn công nhiều ngân hàng khác nhau. Cơ quan quản lý tài chính cho rằng kẻ tấn công đã sử dụng công cụ AI để thực hiện các cuộc tấn công tự động quy mô lớn nhằm vào nhiều ngân hàng.
Theo tài liệu mà Shinhan Bank báo cáo với Quốc hội, vụ tấn công vào ngân hàng này đã sử dụng địa chỉ IP từ nhiều quốc gia, bao gồm Hàn Quốc, Mỹ, Nhật Bản, Hồng Kông, Singapore, Việt Nam, Thái Lan và Vương quốc Anh.
Tại Shinhan Bank, thông tin đã bị rò rỉ thông qua hệ thống phụ mà nhân viên và người môi giới cho vay sử dụng. Tuy nhiên, dịch vụ khách hàng như ngân hàng trực tuyến và di động không bị ảnh hưởng và không có thiệt hại tài chính nào được ghi nhận.
Cơ quan quản lý tài chính đã phân loại vụ tấn công này thành ba loại lớn: dịch vụ tra cứu thông tin, dịch vụ hỗ trợ công việc cho nhân viên và dịch vụ trang web, và đã bắt đầu các biện pháp ứng phó.
Trong dịch vụ tra cứu thông tin, đã phát hiện trường hợp hệ thống được phát triển sai, cho phép tra cứu thông tin về lịch sử đăng ký vay hoặc thông tin đại diện doanh nghiệp mà không cần xác minh danh tính. Cơ quan đã chỉ đạo tiến hành kiểm tra toàn diện các dịch vụ thiếu quy trình xác thực và sửa chữa lỗi hoặc chặn dịch vụ nếu cần thiết.
Trong dịch vụ hỗ trợ công việc cho nhân viên, như các nhân viên ngân hàng cá nhân (PB) và nhân viên tài chính doanh nghiệp (RM), đã phát hiện thiếu kiểm soát truy cập thiết bị di động hoặc các lỗ hổng web cho phép truy cập trái phép, dẫn đến việc thông tin bị đánh cắp. Do đó, các ngân hàng cần tăng cường kiểm soát chỉ cho phép truy cập từ các thiết bị đã đăng ký trước và ngay lập tức cải thiện các dịch vụ web yếu kém.
Trong dịch vụ trang web, các hacker đã khai thác các lỗ hổng bảo mật đã biết để cài đặt mã độc và đánh cắp các tệp nhật ký chứa thông tin khách hàng. Cơ quan đã chỉ đạo khắc phục ngay các lỗ hổng liên quan hoặc chặn dịch vụ nếu cần thiết.
Cơ quan giám sát tài chính đã thông báo địa chỉ IP được sử dụng trong cuộc tấn công này và các lưu ý về bảo mật đến khoảng 500 công ty trong toàn ngành tài chính và đã chỉ đạo kiểm tra khẩn cấp. Các ngân hàng và công ty thẻ tín dụng phải hoàn thành kiểm tra trước ngày 6, trong khi các công ty chứng khoán, bảo hiểm, ngân hàng tiết kiệm và các nhà cung cấp dịch vụ tài chính điện tử phải hoàn thành trước ngày 8.
Các ngân hàng cần kiểm tra theo danh sách 12 mục, bao gồm chặn địa chỉ IP tấn công và điều tra thiệt hại, xác định tài sản và dịch vụ IT bị lộ ra bên ngoài, và tăng cường bảo mật. Nếu phát hiện thiếu sót, họ phải ngay lập tức khắc phục.
Cơ quan quản lý tài chính sẽ tiến hành kiểm tra tại chỗ đối với các ngân hàng bị xâm nhập và chia sẻ các yếu tố dễ bị tổn thương và các trường hợp cải thiện đã được xác nhận với toàn ngành tài chính nhằm ngăn chặn tái diễn các vụ việc tương tự.
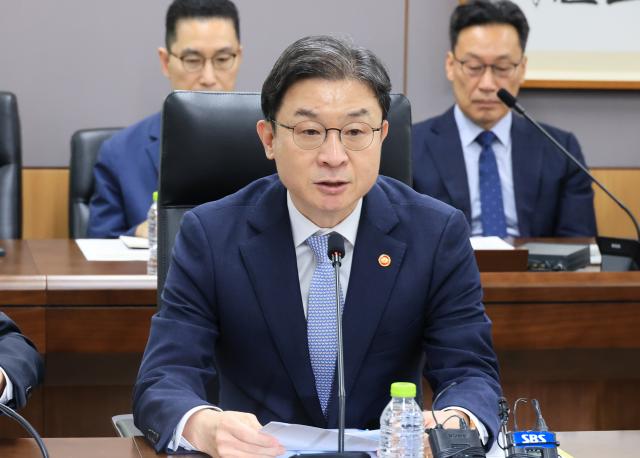
Kể từ khi vụ tấn công xảy ra, cơ quan quản lý tài chính đã tổ chức tổng cộng ba cuộc họp khẩn cấp để ứng phó. Trong cuộc họp hôm nay, các chủ tịch hiệp hội tài chính và các giám đốc điều hành của các ngân hàng bị xâm nhập đã tham gia thảo luận về các biện pháp ứng phó.
Lee Ok-yeon, Chủ tịch Ủy ban Tài chính, nhấn mạnh: "Toàn ngành tài chính cần nhận thức nghiêm túc về tình hình hiện tại và cần có sự cảnh giác ở mức cao nhất", đồng thời kêu gọi thực hiện kiểm tra bảo mật kỹ lưỡng và các biện pháp bảo vệ người tiêu dùng.
* Bài viết này được dịch tự động bằng AI.

Younsun Choi
solarchoi@ajunews.com
© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.