


Cuộc họp khẩn cấp kiểm tra sự cố xâm nhập trong ngành tài chính... "Tăng cường phối hợp giữa các cơ quan chính phủ"
Các ngân hàng, công ty thẻ, bảo hiểm và ngân hàng tiết kiệm phải hoàn thành tự kiểm tra trước ngày 8
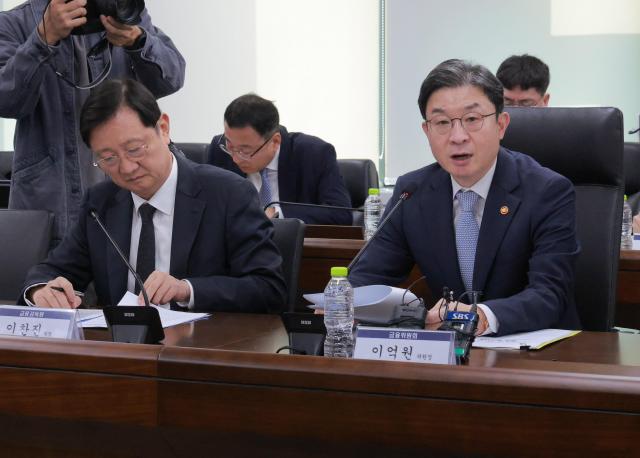
Chủ tịch Ủy ban Tài chính Lee Oh-keun nhấn mạnh rằng không thể loại trừ khả năng hack bằng trí tuệ nhân tạo (AI) liên quan đến các sự cố xâm nhập gần đây trong ngành tài chính, đồng thời kêu gọi xây dựng hệ thống bảo mật dựa trên AI một cách khẩn trương. Các cơ quan tài chính đã tiến hành kiểm tra khẩn cấp các hệ thống và quy trình xác thực dễ bị tổn thương trong toàn ngành tài chính, và sẽ chịu trách nhiệm nghiêm khắc nếu xảy ra sự cố tương tự do không phản ứng kịp thời với thông tin tấn công đã được chia sẻ.
Theo thông tin từ ngành tài chính vào ngày 4 tháng 10, Chủ tịch Lee Oh-keun đã triệu tập khẩn cấp các chủ tịch hiệp hội tài chính và giám đốc điều hành (CEO) của các công ty tài chính có sự cố xâm nhập để kiểm tra tình hình ứng phó vào lúc 14 giờ tại trụ sở chính phủ Seoul. Ban đầu, các cơ quan tài chính dự định tổ chức cuộc họp khẩn cấp vào ngày 7 tháng 10, nhưng do có báo cáo về thiệt hại từ các ngân hàng và các tổ chức tài chính thứ hai như ngân hàng tiết kiệm và công ty tài chính, lịch trình đã được đẩy lên sớm hơn.
Cuộc họp có sự tham gia của Chủ tịch Lee và Giám đốc Ủy ban Giám sát Tài chính Lee Chan-jin, cùng với các chủ tịch hiệp hội tài chính chính như ngân hàng, đầu tư tài chính, bảo hiểm nhân thọ, bảo hiểm phi nhân thọ, ngân hàng tiết kiệm, tài chính tín dụng và fintech. Các đại diện của các công ty tài chính bị xâm nhập như Shinhan, KB Kookmin, Hana, BNK Busan Bank, Welcome, Ye Garam Savings Bank và Hyundai Capital cũng có mặt.
Trong phát biểu khai mạc, ông Lee nhấn mạnh: "Dù có hệ thống bảo mật vững chắc đến đâu, một lỗ hổng không được quản lý cũng có thể trở thành điểm yếu của toàn bộ hệ thống bảo mật. Đến thời điểm hiện tại, chưa có dấu hiệu nào cho thấy thông tin nhạy cảm đã bị rò rỉ, nhưng không thể loại trừ khả năng xảy ra các thiệt hại thứ cấp như lừa đảo qua điện thoại, vì vậy chúng ta cần phải duy trì sự cảnh giác và ứng phó một cách chủ động."
Ông cũng nhấn mạnh rằng "mối đe dọa mạng không phân biệt giữa tài chính và phi tài chính, vì vậy chúng tôi sẽ tăng cường hệ thống phối hợp giữa các cơ quan liên quan như Bộ Khoa học và Công nghệ Thông tin và Cảnh sát để ứng phó với các mối đe dọa xâm nhập một cách toàn chính phủ."
Ông cũng đề cập đến khả năng AI đã được sử dụng trong sự cố xâm nhập này và nhấn mạnh sự cần thiết phải nâng cao hệ thống bảo mật để đối phó với điều này. Ông nói: "Mặc dù khó có thể khẳng định chắc chắn, nhưng không thể loại trừ khả năng tấn công hack sử dụng AI. Với việc các kiểu tấn công mạng mới có thể tiếp tục xảy ra, chúng ta cần nhanh chóng thiết lập hệ thống bảo mật mà trong đó AI sẽ được sử dụng để chống lại các cuộc tấn công AI."
Ông cũng cho biết: "Trong bối cảnh sự phát triển nhanh chóng của AI, các phương pháp hack đang lan rộng nhanh chóng, khai thác các lỗ hổng không thể đoán trước theo các mẫu mới. Tôi hy vọng ngành tài chính sẽ tích cực tham gia vào các chính sách như thử nghiệm bảo mật AI và đẩy nhanh việc chuyển đổi sang hệ thống bảo mật dựa trên AI."
Các cơ quan tài chính hiện đang nghiêng về khả năng sự cố hack liên tiếp này được thực hiện bởi cùng một kẻ tấn công. Điều này được xác nhận bởi việc phát hiện địa chỉ IP của cùng một kẻ tấn công ở nhiều công ty tài chính, cũng như việc kẻ tấn công liên tục thay đổi IP trong quá trình tấn công.
Đặc biệt, có khả năng kẻ tấn công đã sử dụng công cụ AI để thực hiện các cuộc tấn công tự động quy mô lớn nhằm vào nhiều công ty tài chính. Các con đường tấn công chính tập trung vào các hệ thống phụ trợ như hệ thống hỗ trợ công việc cho nhân viên và người thu hút cho vay, thay vì các hệ thống chính xử lý giao dịch tài chính cốt lõi. Mặc dù một số hệ thống đã bị rò rỉ thông tin liên quan đến khách hàng hoặc nhân viên, nhưng không có sự cố nào gây ra gián đoạn dịch vụ tài chính cho khách hàng hoặc thiệt hại tài chính được phát hiện.
Ủy ban Giám sát Tài chính đã yêu cầu toàn bộ ngành tài chính tiến hành điều tra toàn diện các dịch vụ có quy trình xác thực không đầy đủ để sửa chữa các lỗi và có thể chặn dịch vụ nếu cần thiết nhằm ngăn chặn sự cố tương tự xảy ra. Họ cũng đã chỉ đạo các ngân hàng và công ty thẻ hoàn thành việc tự kiểm tra trước ngày 6 tháng 10, trong khi các công ty chứng khoán, bảo hiểm, ngân hàng tiết kiệm và các doanh nghiệp tài chính điện tử phải hoàn thành trước ngày 8 tháng 10. Sau khi phân tích kết quả, nếu phát hiện các vấn đề còn thiếu sót, họ sẽ yêu cầu khắc phục nhanh chóng.
Ông Lee nhấn mạnh: "Mặc dù đã có thông tin tấn công và các trường hợp sự cố được chia sẻ, nhưng nếu xảy ra sự cố tương tự do sự thiếu sót trong việc kiểm tra và ứng phó cần thiết, chúng tôi sẽ chịu trách nhiệm nghiêm khắc theo các quy định pháp luật."
Hiện tại, ngành tài chính đang trong tình trạng căng thẳng sau khi phát hiện các cuộc tấn công hack toàn diện từ ngày 30 tháng 9 đến 3 tháng 10 tại bốn ngân hàng như Shinhan, KB Kookmin, Hana, BNK Busan Bank và các ngân hàng tiết kiệm như Ye Garam và Welcome, cũng như Hyundai Capital. Tổng thống Lee Jae-myung cũng đã chỉ đạo tiến hành điều tra kỹ lưỡng và đưa ra các biện pháp đối phó.
Người phát ngôn Nhà Xanh Kang Yoo-jung cho biết vào ngày 4 tháng 10: "Tổng thống đã nhận báo cáo về các sự cố rò rỉ thông tin cá nhân tại các tổ chức tài chính và công cộng gần đây, cũng như tình hình ứng phó, và đã chỉ đạo cần có nhận thức nghiêm túc về vấn đề này và tiến hành điều tra kỹ lưỡng cùng với việc chuẩn bị các biện pháp đối phó."
* Bài viết này được dịch tự động bằng AI.
- #sự cố xâm nhập tài chính
- #kiểm tra khẩn cấp của Ủy ban Giám sát Tài chính
- #tấn công tự động bằng AI

KIM JIYOON
yoon0930@ajunews.com
© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.