
Quản lý đám mây và lỗ hổng
Cải cách chính sách bảo mật
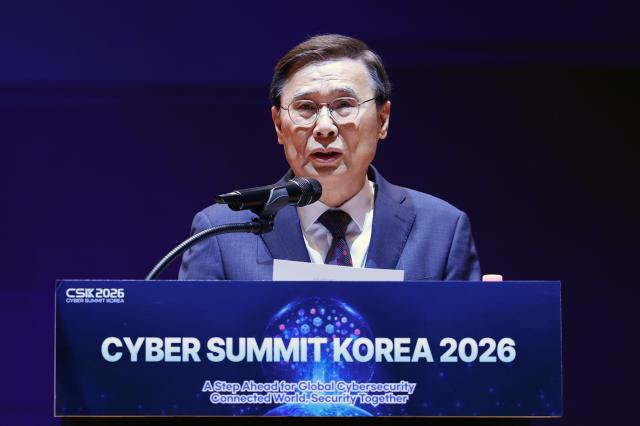
Vào ngày 17 tháng 9, Cơ quan Tình báo Quốc gia đã khai mạc sự kiện an ninh mạng toàn cầu mang tên 'Hội nghị An ninh mạng Hàn Quốc (CSK) 2026' tại COEX, Seoul, và công bố hướng đi của việc cải cách chính sách an ninh mạng quốc gia và chính sách an ninh AI.
Trước tiên, Cơ quan sẽ điều chỉnh 'Hướng dẫn bảo mật điện toán đám mây quốc gia' đã được ban hành cách đây 14 năm để phù hợp với sự thay đổi của công nghệ AI và đám mây. Các tiêu chuẩn bảo mật áp dụng khi đưa đám mây tư nhân vào lĩnh vực công cũng sẽ được cải thiện để phản ánh các tiêu chuẩn quốc tế và môi trường công nghệ.
Hệ thống phân loại đám mây cũng sẽ được thay đổi từ hệ thống sang dữ liệu. Hiện tại, các hệ thống được phân loại theo mức độ quan trọng là cao, trung bình và thấp, nhưng trong dự thảo sửa đổi, thông tin sẽ được phân loại theo mức độ quan trọng của dữ liệu theo hệ thống bảo mật mạng quốc gia (N2SF) thành thông tin mật (C), nhạy cảm (S) và công khai (D).
Cũng sẽ có các ngoại lệ cho việc kiểm tra đám mây đối với các dịch vụ công nghệ mới như AI. Những trường hợp chỉ xử lý thông tin công khai như các cơ quan công hoặc các dịch vụ đám mây phụ thuộc vào thiết bị đặc biệt như robot y tế sẽ được xem xét.
Hệ thống kiểm tra bảo mật đám mây cũng sẽ được cải cách. Dựa trên các nội dung được Bộ Khoa học và Công nghệ thông tin đánh giá và chứng nhận, Cơ quan Tình báo Quốc gia sẽ chuyển sang một hệ thống kiểm tra tập trung vào Cơ quan Tình báo Quốc gia để xác minh việc tuân thủ an ninh.
Cơ quan Tình báo Quốc gia dự kiến sẽ xây dựng cơ sở dữ liệu lỗ hổng quốc gia (DB) vào năm 2028 và thu thập thông tin về các lỗ hổng của phần mềm thương mại và phần mềm công khai đang lưu hành trong nước và quốc tế. Hệ thống báo cáo, xử lý và công khai lỗ hổng cũng sẽ được mở rộng ra các cơ quan công trong nước vào năm 2028 sau khi thử nghiệm trong năm nay.
Hệ thống bảo mật mạng cũng sẽ được chuyển đổi từ mô hình phân tách mạng sang N2SF. Dựa trên hướng dẫn cơ bản về an ninh mạng quốc gia đã được sửa đổi vào tháng 5 năm nay, hệ thống sẽ được nâng cao để áp dụng mức độ bảo mật dựa trên môi trường làm việc và mức độ quan trọng của dữ liệu.
Cơ quan Tình báo Quốc gia cũng sẽ thiết lập chính sách an ninh cho chính AI. Năm ngoái, Cơ quan đã thành lập Trung tâm An ninh AI quốc gia để đối phó với các mối đe dọa an ninh từ AI. Trong nửa đầu năm nay, Cơ quan đã tiến hành khảo sát tình hình áp dụng và quản lý an ninh AI tại hơn 290 cơ quan quốc gia và công, và đang thực hiện kiểm tra an ninh hệ thống AI và các hoạt động kiểm tra an ninh (red teaming) tại 17 cơ quan trong số đó.
* Bài viết này được dịch tự động bằng AI.

BAEK SEO HYUN
qortjgus0602@ajunews.com
© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.