


[Ảnh= Bộ Giao thông Vận tải]
Để chuẩn bị cho tình huống ô tô đang hoạt động bị tấn công mạng, khiến các thiết bị chính như vô lăng hoạt động không theo ý muốn của người lái, chính phủ và các tổ chức tư nhân sẽ tiến hành một cuộc tập huấn mô phỏng chung.
Bộ Giao thông Vận tải Hàn Quốc thông báo vào ngày 15 rằng sẽ tổ chức "Tập huấn mô phỏng ứng phó sự cố an ninh mạng ô tô giữa công và tư" tại trụ sở AVP của Hyundai Motor ở Pangyo.
Cuộc tập huấn này được tổ chức nhằm kiểm tra quy trình ứng phó và sự phối hợp giữa các cơ quan liên quan trong trường hợp xảy ra sự cố thực tế, sau khi triển khai hệ thống quản lý an ninh mạng ô tô (CSMS). Thay vì tấn công thực tế vào xe hoặc hệ thống, các tình huống sự cố giả định sẽ được đưa ra từng bước, và các cơ quan sẽ thực hiện báo cáo và xử lý giống như trong trường hợp thực tế.
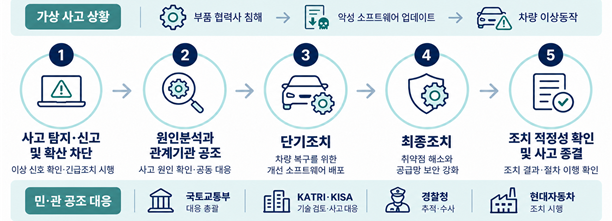
Trong cuộc tập huấn, sẽ giả định rằng máy chủ của nhà cung cấp linh kiện ô tô bị tấn công, dẫn đến phần mềm chứa mã độc được phát tán qua cập nhật không dây (OTA), khiến xe hoạt động bất thường. Khi độ phụ thuộc vào phần mềm của xe ngày càng cao, việc quản lý an ninh của chuỗi cung ứng, không chỉ đối với xe hoàn chỉnh mà còn cả các nhà cung cấp linh kiện và phần mềm, trở thành yếu tố then chốt ảnh hưởng đến an toàn ô tô.
Cuộc tập huấn sẽ diễn ra theo trình tự từ phát hiện và báo cáo sự cố, ngăn chặn sự lây lan, phân tích nguyên nhân và phối hợp giữa các cơ quan liên quan, thực hiện các biện pháp ngắn hạn để khôi phục xe, đến các biện pháp cuối cùng để khắc phục lỗ hổng và tăng cường an ninh chuỗi cung ứng, cũng như xác nhận tính hợp lý của các biện pháp và kết thúc sự cố.
Khi Hyundai phát hiện tín hiệu bất thường và báo cáo sự cố, Viện Nghiên cứu An toàn Ô tô Hàn Quốc (KATRI) sẽ đảm nhận việc xem xét kỹ thuật và báo cáo cho Bộ Giao thông Vận tải. Trung tâm Phát triển Internet Hàn Quốc (KISA) sẽ phân tích nguyên nhân xâm nhập, trong khi Cảnh sát sẽ chịu trách nhiệm theo dõi và điều tra hacker, nhằm kiểm tra hệ thống phối hợp giữa các cơ quan.
Sau đó, việc phát tán phần mềm sẽ được ngừng lại và phần mềm đã được cải thiện sẽ được phát tán để khôi phục xe. Tất cả các quy trình từ theo dõi xe chưa được xử lý, tăng cường lớp bảo vệ xe và an ninh của các nhà cung cấp, đến ngăn chặn sự lây lan của sự cố và phòng ngừa tái phát sẽ được thực hiện theo quy trình thực tế.
Ông Park Jun-hyung, Giám đốc Cục Ô tô và Di chuyển của Bộ Giao thông Vận tải, cho biết: "Sự cố an ninh mạng ô tô khác với các sự cố an ninh mạng thông thường, vì nó liên quan trực tiếp đến tính mạng và an toàn của người dân" và "Thông qua cuộc tập huấn chung giữa công và tư lần này, chúng tôi sẽ tiếp tục hoàn thiện vai trò và hệ thống phối hợp giữa các cơ quan, xây dựng môi trường an ninh mạng ô tô ưu tiên cho an ninh quốc gia và an toàn của người dân."
* Bài viết này được dịch tự động bằng AI.

Jang Suna
sunrise@ajunews.com
© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.