


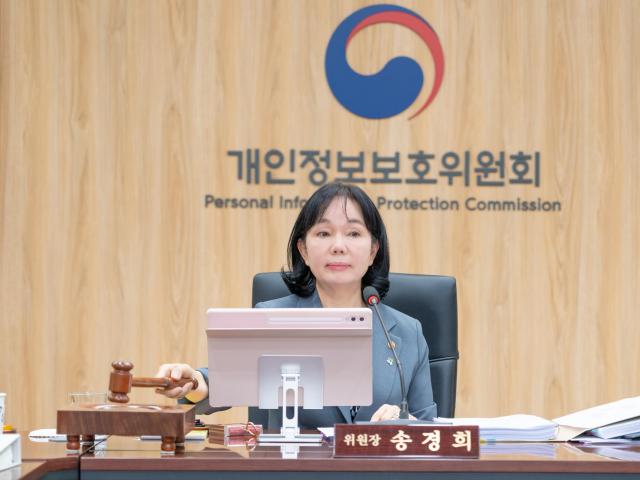
Luật bảo vệ thông tin cá nhân sửa đổi và nghị định thi hành nhằm tăng cường trách nhiệm của doanh nghiệp đối với các vụ rò rỉ thông tin cá nhân và khuyến khích đầu tư phòng ngừa sẽ có hiệu lực từ ngày 11 tháng 9. Nếu doanh nghiệp cố ý hoặc do sơ suất nghiêm trọng để rò rỉ thông tin cá nhân nhiều lần hoặc gây ra thiệt hại lớn cho hơn 10 triệu người, họ có thể bị phạt tới 10% doanh thu toàn bộ.
Quyền hạn và trách nhiệm của người chịu trách nhiệm bảo vệ thông tin cá nhân (CPO) cũng sẽ được tăng cường. Ngay cả khi chưa xác nhận có rò rỉ thực tế, nếu có khả năng cao về việc rò rỉ, doanh nghiệp phải thông báo cho các cá nhân liên quan.
Ủy ban bảo vệ thông tin cá nhân đã thông báo rằng luật sửa đổi và nghị định thi hành sẽ có hiệu lực từ ngày 11 tháng 9. Sự sửa đổi này không chỉ tăng cường các biện pháp xử phạt sau khi xảy ra vụ rò rỉ thông tin mà còn phản ánh đầu tư phòng ngừa của doanh nghiệp vào việc tính toán mức phạt.
Trước tiên, mức phạt cho các hành vi vi phạm thông tin cá nhân lặp lại hoặc nghiêm trọng sẽ được tăng cường. Nếu doanh nghiệp vi phạm nhiều lần trong vòng 3 năm hoặc gây ra thiệt hại lớn cho hơn 10 triệu người do cố ý hoặc sơ suất nghiêm trọng, hoặc nếu xảy ra vụ rò rỉ thông tin cá nhân do không thực hiện lệnh khắc phục, họ sẽ bị phạt. Ủy ban bảo vệ thông tin cá nhân sẽ tính toán mức phạt trong khoảng 10% doanh thu toàn bộ dựa trên nội dung, mức độ, quá trình và quy mô thiệt hại của hành vi vi phạm.
Ngược lại, các doanh nghiệp đã đầu tư phòng ngừa thông tin cá nhân sẽ được hưởng lợi từ việc giảm mức phạt. Mức giảm có thể lên tới 40% dựa trên quy mô và tính bền vững của đầu tư vào ngân sách, nhân lực, thiết bị và các biện pháp an toàn vượt quá nghĩa vụ pháp lý, cũng như mức độ hệ thống bảo vệ bao gồm CEO, CPO và nhân lực chuyên môn.
Tỷ lệ tăng nặng cho các vi phạm lặp lại cũng sẽ được điều chỉnh. Tỷ lệ hiện tại là 15% cho lần đầu và 30% cho lần thứ hai sẽ được điều chỉnh thành 20% cho lần đầu, 40% cho lần thứ hai và 80% cho ba lần trở lên. Nếu không thông báo hoặc thực hiện các biện pháp ngăn chặn thiệt hại trong thời gian quy định, mức phạt có thể tăng thêm tới 30%.
Phản ứng nhanh chóng sau sự cố cũng sẽ được xem xét như một yếu tố giảm nhẹ. Nếu doanh nghiệp đã xây dựng hệ thống phản ứng trước sự cố và thực hiện phát hiện sớm, thông báo và các biện pháp ngăn chặn thiệt hại khi xảy ra sự cố, họ có thể được giảm tới 40%. Mức phạt có thể được giảm thêm tới 50% dựa trên nội dung và quy mô thiệt hại của hành vi vi phạm, và các vi phạm nhẹ của doanh nghiệp nhỏ và vừa có thể được miễn phạt nếu họ nhận được hỗ trợ kỹ thuật để khắc phục.
Quyền hạn và trách nhiệm của CPO cũng sẽ được tăng cường. Các doanh nghiệp và tổ chức bắt buộc chỉ định CPO phải thông báo cho Ủy ban bảo vệ thông tin cá nhân khi chỉ định, thay đổi hoặc hủy bỏ CPO thông qua quyết định của hội đồng quản trị. Đối tượng là các doanh nghiệp có doanh thu hàng năm trên 1.800 tỷ đồng và xử lý thông tin cá nhân của hơn 1 triệu người hoặc thông tin nhạy cảm của hơn 50.000 người, cũng như các trường đại học có hơn 20.000 sinh viên, bệnh viện đa khoa cấp cao và các cơ quan vận hành hệ thống công cộng quan trọng.
Sau khi luật có hiệu lực, việc chỉ định, thay đổi hoặc hủy bỏ CPO phải được thông báo trong vòng 6 tháng kể từ ngày phát sinh lý do. Các CPO được chỉ định trước khi luật có hiệu lực phải thông báo trong vòng 6 tháng kể từ ngày 11 tháng 9 mà không cần quyết định của hội đồng quản trị.
Ủy ban bảo vệ thông tin cá nhân sẽ thực hiện thời gian hướng dẫn đến ngày 31 tháng 12 năm 2027 để đảm bảo việc thực hiện quy định, trong thời gian này sẽ không áp dụng phạt đối với việc không chỉ định CPO, thiếu tiêu chuẩn đủ điều kiện, vi phạm nghĩa vụ quyết định của hội đồng quản trị và không báo cáo.
Một quy định mới về thông báo khả năng rò rỉ thông tin cá nhân cũng sẽ được áp dụng. Ngay cả khi chưa xác nhận rò rỉ thông tin cá nhân, nếu có lý do hợp lý để cho rằng có khả năng cao về việc rò rỉ, doanh nghiệp phải thông báo cho các cá nhân liên quan. Nếu có nghi ngờ về việc rò rỉ do truy cập trái phép vào hệ thống nhưng khó xác định nạn nhân, hoặc nếu có giao dịch bất hợp pháp với một phần thông tin cá nhân, doanh nghiệp phải thông báo trong vòng 72 giờ kể từ khi biết được sự việc.
Đối tượng thông báo và báo cáo cũng sẽ được mở rộng từ mất mát, trộm cắp, rò rỉ đến giả mạo, sửa đổi và hư hỏng. Do đó, các trường hợp thông tin cá nhân bị hư hỏng do ransomware cũng sẽ nằm trong đối tượng báo cáo và thông báo. Các mục thông báo sẽ bao gồm các quy trình khắc phục pháp lý như yêu cầu bồi thường thiệt hại và hòa giải tranh chấp, và các biện pháp ngăn chặn thiệt hại như thu hồi và xóa thông tin cá nhân cũng sẽ được cụ thể hóa.
Tuy nhiên, quy định bắt buộc chứng nhận hệ thống quản lý bảo vệ thông tin cá nhân (ISMS-P) đối với các nhà xử lý thông tin cá nhân công cộng và tư nhân sẽ có hiệu lực từ ngày 1 tháng 7 năm 2027, để xem xét thời gian doanh nghiệp và tổ chức cần để đảm bảo ngân sách. Nghị định liên quan sẽ được sửa đổi trước khi có hiệu lực.
Chủ tịch Ủy ban bảo vệ thông tin cá nhân Song Kyung-hee cho biết: "Việc thực hiện luật sửa đổi này sẽ tạo cơ hội để thiết lập một hệ thống bảo vệ thông tin cá nhân tập trung vào phòng ngừa, tăng cường hệ thống quản lý an toàn và chuyển đổi nhận thức về đầu tư bảo vệ thông tin cá nhân từ 'chi phí' thành 'đầu tư chủ động' để tăng cường lòng tin của khách hàng và lợi ích của doanh nghiệp."
* Bài viết này được dịch tự động bằng AI.

© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.