


Thiết lập hệ thống ứng phó sau rò rỉ CI... "Kết quả sẽ không mất nhiều thời gian"
CI, giá trị nhận diện cá nhân được tạo ra trong quá trình xác thực qua điện thoại di động và i-pin
Chỉ có CI không thể chiếm đoạt tài khoản hoặc thực hiện giao dịch tài chính, nhưng khi kết hợp dữ liệu sẽ gây ra vấn đề
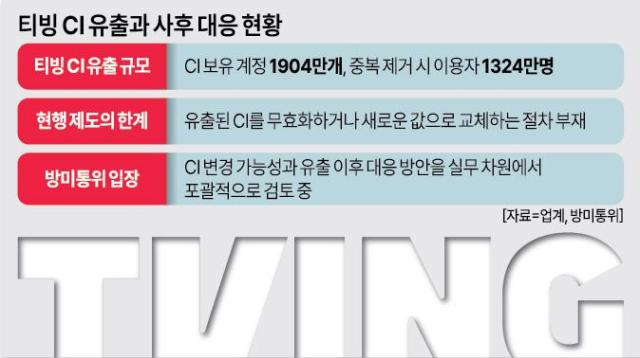
Trong sự cố rò rỉ thông tin cá nhân trên Tving, 19.04 triệu giá trị nhận diện cá nhân (CI) đã bị rò rỉ từ các cổng thông tin bên ngoài như Google, Naver, cũng như trong quá trình xác thực qua điện thoại di động và i-pin, gây ra những vấn đề bảo mật mới.
Theo quy định hiện hành, không có quy trình nào để vô hiệu hóa hoặc thay thế các giá trị CI đã bị rò rỉ. Ủy ban Truyền thông và Truyền thông Hàn Quốc (방미통위) đã xác nhận đang xây dựng các biện pháp đối phó với vấn đề này.
Vào ngày 7 tháng 9, một quan chức của 방미통위 cho biết: "Chúng tôi đang xem xét một cách tổng thể về khả năng vô hiệu hóa hoặc thay thế các giá trị CI đã bị rò rỉ ở cấp độ thực tiễn" và "Mặc dù chưa xác định cụ thể phương thức thay đổi hay đối tượng áp dụng, nhưng chúng tôi có thể đưa ra kết quả trong thời gian tới."
Trong sự cố Tving lần này, CI đã được sử dụng làm tiêu chí để xác định số lượng nạn nhân thực tế. Theo kết quả được công bố bởi nhóm điều tra liên ngành vào ngày 3 tháng 9, số lượng tài khoản có CI bị rò rỉ là 19.04 triệu. Sau khi loại bỏ các tài khoản trùng lặp, số lượng người dùng thực tế được thống kê khoảng 13.24 triệu.
Khoảng 20.4 triệu tài khoản không có CI khiến việc xác định xem một cá nhân có sở hữu nhiều tài khoản hay không trở nên khó khăn, do đó số lượng nạn nhân tổng thể vẫn chưa được xác định.
Dù giá trị CI đã bị rò rỉ, nhưng hacker không thể chiếm đoạt tài khoản hoặc thực hiện giao dịch tài chính chỉ với CI. Vấn đề nằm ở chỗ nhiều doanh nghiệp sử dụng cùng một giá trị CI. Nếu cơ sở dữ liệu (DB) bị rò rỉ mà kẻ tấn công nắm giữ hoặc dữ liệu riêng biệt mà họ sở hữu có cùng một CI, thì thông tin cá nhân như tên, số điện thoại, dịch vụ đăng ký có thể được kết hợp lại theo tiêu chí của một cá nhân.
Giáo sư Choi Kyung-jin từ Khoa Luật Đại học Gachon cho biết: "CI chỉ nguy hiểm khi nó được sử dụng để kết hợp với dữ liệu bị rò rỉ nhằm mục đích xấu, cho phép xác định danh tính của một cá nhân" và "Rủi ro sẽ tăng lên khi kết hợp với nhiều dữ liệu khác."
Về mặt hệ thống, mỗi cá nhân chỉ được cấp một giá trị CI. Ngay cả khi trải qua quy trình xác thực mới, họ vẫn sẽ nhận được cùng một giá trị. Tuy nhiên, không có quy trình nào để ngừng hoặc thay thế các giá trị đã bị rò rỉ như thẻ tín dụng hay mật khẩu.
Giáo sư Choi cũng giải thích rằng CI không phải là giá trị không thể thay đổi về mặt kỹ thuật. Ông nhấn mạnh: "Cho đến nay, hệ thống đã hoạt động theo hướng không thay đổi CI, nhưng thực tế có thể thay đổi" và "Cần phục hồi chức năng của một giá trị nhận diện tạm thời theo đúng mục đích ban đầu và cấp thời hạn cho các giá trị CI hiện đang được sử dụng vĩnh viễn."
Khi thời hạn hết hạn hoặc xảy ra sự cố rò rỉ, việc cấp phát giá trị mới sẽ giúp giảm thiểu nguy cơ sử dụng giá trị CI đã bị rò rỉ làm phương tiện kết nối nhiều dữ liệu trong thời gian dài.
Giáo sư Choi cho biết: "Vì 방미통위 hiện đang tạo ra và cung cấp CI dựa trên các cơ quan xác thực đã được chỉ định, nếu các quy định liên quan được điều chỉnh, có thể sẽ áp dụng thời hạn và quy trình thay thế."
Ủy ban này đã bắt đầu kiểm tra khẩn cấp nhằm xác minh mục đích xử lý CI, quy trình lưu trữ và truyền tải, cũng như kế hoạch ứng phó với sự cố xâm phạm đối với Tving vào tháng 6. Họ cũng đang thúc đẩy việc sửa đổi thông báo để rút ngắn thời gian thực hiện nghĩa vụ lưu giữ riêng biệt số chứng minh nhân dân và CI từ tháng 5 năm sau xuống tháng 1.
Một quan chức của 방미통위 cho biết: "Hiện tại chưa có lịch trình cụ thể, nhưng thời gian cho lịch trình liên quan đến việc sửa đổi thông báo không còn nhiều" và "Sẽ được tiến hành trong tháng này."
* Bài viết này được dịch tự động bằng AI.

Na Seon Hye
hisunny20@ajunews.com
© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.