


Bộ Khoa học và Công nghệ công bố kết quả điều tra sự cố rò rỉ thông tin cá nhân của Tving
Không phát hiện khả năng rò rỉ thông tin cá nhân từ SNS bên ngoài... chỉ có thông tin chuyển sang Tving bị rò rỉ
Tổng cộng 39,54 triệu tài khoản thông tin cá nhân của Tving, bao gồm tài khoản hoạt động, tài khoản tạm ngưng và tài khoản đã hủy, đã bị rò rỉ. Một người có thể sở hữu tối đa 13 tài khoản, do đó số lượng người bị ảnh hưởng thực tế vẫn chưa được xác định. Không có dấu hiệu nào cho thấy tài khoản SNS như Naver, Kakao đã bị xâm phạm.
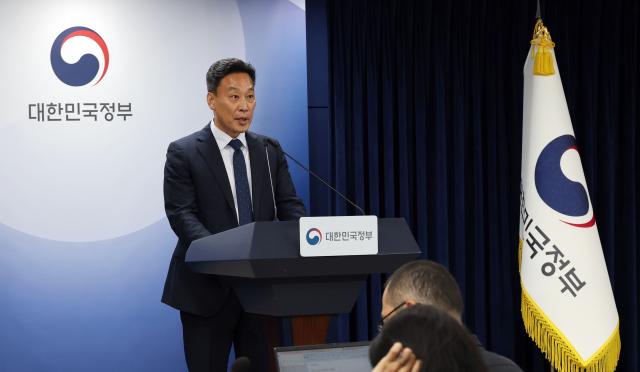
Ngày 3 tháng 9, Bộ Khoa học và Công nghệ (Bộ Khoa học và Công nghệ) đã công bố kết quả điều tra của nhóm điều tra liên ngành về sự cố rò rỉ thông tin cá nhân của Tving xảy ra vào tháng 5. Một thành viên của nhóm điều tra cho biết: "Khoảng 39,54 triệu tài khoản, bao gồm cả tài khoản trùng lặp, đã bị rò rỉ".
Theo nhóm điều tra, số tài khoản bị rò rỉ bao gồm 22.063.021 tài khoản hoạt động, 8.502.679 tài khoản tạm ngưng không truy cập trong hơn một năm, 8.868.174 tài khoản đã hủy và 106.823 tài khoản thử nghiệm, tổng cộng là 39.546.697 tài khoản.
Nhóm điều tra đã xác định rằng không có khả năng thông tin cá nhân từ SNS bên ngoài bị rò rỉ hoặc có khả năng truy cập vào dịch vụ đó. Một thành viên của nhóm cho biết: "Trong quá trình đăng ký nhanh qua SNS, chỉ có tên, địa chỉ email, một số năm sinh và giới tính được chuyển sang Tving và bị rò rỉ, không có thông tin cá nhân từ SNS bên ngoài".
Tuy nhiên, số điện thoại di động và thông tin liên kết (CI) mà Tving thu thập trong quá trình xác minh danh tính cũng nằm trong danh sách bị rò rỉ.
Nhóm điều tra cho biết: "Trong quá trình phát triển Tving, có vẻ như không kiểm tra sự trùng lặp giữa các phương thức đăng ký ngay từ đầu" và "người dùng có thể đăng ký nhiều lần qua các kênh khác nhau như CJ ONE, Naver, Kakao, và theo kết quả kiểm tra dựa trên CI, một người đã sở hữu tối đa 13 tài khoản".
Phạm vi thông tin cá nhân bị rò rỉ cũng khác nhau tùy thuộc vào phương thức đăng ký và xác minh. Nhóm điều tra đã xác định rằng tổng cộng 20 mục thông tin đã bị rò rỉ, bao gồm ID, mật khẩu, ID tích hợp CJ ONE, tên, số điện thoại di động, địa chỉ email, ngày sinh, và thông tin liên kết (CI) thay thế cho số chứng minh nhân dân.
Đặc biệt, phạm vi thông tin cá nhân bị rò rỉ khác nhau tùy thuộc vào việc có sở hữu CI hay không. Có 19.040.000 tài khoản sở hữu CI, và sau khi loại bỏ 580.000 tài khoản trùng lặp dựa trên CI, còn lại 13.240.000 tài khoản. Những tài khoản này đã rò rỉ trung bình 11,1 mục thông tin. Trong khi đó, 20.400.000 tài khoản không có CI chỉ rò rỉ trung bình 4,6 mục thông tin.
Nhóm điều tra cho biết: "Chúng tôi đã xác định chính xác 580.000 tài khoản trùng lặp trong số các tài khoản có CI", nhưng "không thể xác định chính xác quy mô trùng lặp của 20.400.000 tài khoản không có CI, vì chúng có thể liên kết với các tài khoản có CI hoặc có thể trùng lặp với nhau". Số lượng người bị ảnh hưởng thực tế sau khi loại bỏ tất cả các tài khoản trùng lặp sẽ được xác định thông qua cuộc điều tra bổ sung của Ủy ban Bảo vệ Thông tin Cá nhân.
Các tài khoản không có CI không trải qua quy trình xác minh danh tính, do đó một số thông tin có thể bị thiếu hoặc không chính xác. Nhóm điều tra cho biết: "CI không phải là thông tin mà người dùng tự nhập hoặc sử dụng để đăng nhập, vì vậy khả năng bị lạm dụng một cách độc lập là thấp", nhưng "khi kết hợp với các thông tin cá nhân khác như tên và số điện thoại di động, có thể xác định được cá nhân, do đó có khả năng bị lạm dụng cho các hoạt động lừa đảo hoặc phishing". Họ cũng cho biết: "Ủy ban Truyền thông và Truyền thông đang xây dựng các biện pháp bảo vệ liên quan đến việc rò rỉ CI".
Nhóm điều tra cũng đã điều tra con đường xâm nhập ban đầu của kẻ tấn công nhưng chưa xác định được nguyên nhân rõ ràng. Một thành viên của nhóm cho biết: "Chúng tôi đã xem xét nhiều kịch bản như phishing, nhiễm mã độc, tấn công chuỗi cung ứng, và lạm dụng khóa truy cập, và đã phân tích pháp y các máy tính và laptop liên quan", nhưng "không tìm thấy bằng chứng hỗ trợ cho điều này, vì vậy không xác định được con đường lấy cắp khóa truy cập môi trường phát triển ban đầu". Cảnh sát đang điều tra kẻ tấn công và con đường lấy cắp khóa truy cập cụ thể.
Nhóm điều tra cho rằng khả năng ứng phó bảo mật nội bộ của Tving còn thiếu sót, dẫn đến thiệt hại lớn. Nhân viên chuyên trách bảo mật thông tin của Tving chỉ có 4 người, trong khi số lượng nhân viên phát triển là 149 và tổng số nhân viên là 265, cho thấy sự thiếu hụt. Một thành viên của nhóm điều tra cho biết: "Với chỉ 4 nhân viên chuyên trách, việc thực hiện nhiều hoạt động bảo mật thông tin là rất hạn chế" và "nếu Tving đưa ra kế hoạch tăng cường nhân sự, chúng tôi sẽ thảo luận về tính hợp lý của số lượng và ngân sách so với các công ty tương tự".
* Bài viết này được dịch tự động bằng AI.

Na Seon Hye
hisunny20@ajunews.com
© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.