


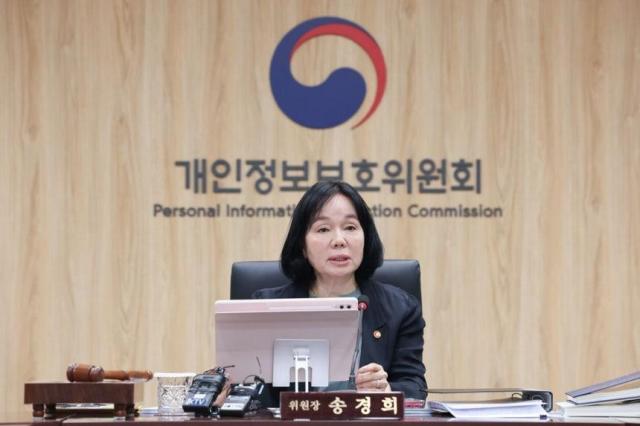
Ủy ban Bảo vệ Thông tin Cá nhân (gọi tắt là Ủy ban) đã quyết định phạt GS Retail 128 tỷ 360 triệu đồng và phạt bổ sung 300 triệu đồng vì vi phạm quy định bảo vệ dữ liệu cá nhân. Cũng trong đợt này, Enrise và SK Telecom cũng bị phạt, trong khi Atoz nhận cảnh cáo.
Ủy ban đã tổ chức cuộc họp toàn thể lần thứ 17 vào ngày 26 tháng 8 và thông báo vào ngày 31 tháng 8 rằng tổng cộng 129 tỷ 5444 triệu đồng tiền phạt và 1 tỷ 20 triệu đồng tiền phạt bổ sung đã được áp dụng cho GS Retail, Enrise, SK Telecom và Atoz. Ủy ban cũng đã quyết định yêu cầu các doanh nghiệp này thực hiện các biện pháp khắc phục để ngăn ngừa tái diễn và công bố kết quả trên trang web của họ.
Ủy ban cho rằng các doanh nghiệp này đã lơ là trong việc thực hiện các biện pháp an toàn như kiểm soát truy cập vào hệ thống xử lý dữ liệu cá nhân, dẫn đến việc rò rỉ thông tin cá nhân.
GS Retail bị phạt 128 tỷ 360 triệu đồng và 300 triệu đồng tiền phạt bổ sung.
Theo Ủy ban, một hacker chưa xác định danh tính đã thực hiện cuộc tấn công "credential stuffing" vào trang web GS SHOP do GS Retail điều hành từ ngày 21 tháng 6 năm 2024 đến ngày 13 tháng 2 năm 2025, và vào trang web GS25 từ ngày 26 tháng 12 năm 2024 đến ngày 4 tháng 1 năm 2025. Cuộc tấn công "credential stuffing" là phương thức tấn công bằng cách sử dụng hàng loạt thông tin tài khoản và mật khẩu đã bị rò rỉ để cố gắng đăng nhập.
Sau đó, hacker đã truy cập vào trang sửa đổi thông tin thành viên và rò rỉ dữ liệu cá nhân của 1.581.025 người dùng GS SHOP và 79.128 người dùng GS25 (bao gồm tên, giới tính, ngày sinh, số điện thoại, địa chỉ, email, v.v.).
GS Retail không có biện pháp phát hiện và ngăn chặn kịp thời khi có nhiều nỗ lực đăng nhập từ cùng một địa chỉ IP trong thời gian ngắn. Mặc dù có dấu hiệu bất thường với số lượng đăng nhập và thất bại tăng đột biến, nhưng họ đã không nhận ra và để việc rò rỉ kéo dài trong thời gian dài.
Sau khi nhận ra việc rò rỉ, GS Retail cũng không có phản ứng thích hợp, dẫn đến việc rò rỉ thêm thông tin cá nhân trên GS SHOP. Mặc dù GS Retail đã nhận ra việc rò rỉ trên trang web GS25 vào ngày 4 tháng 1 năm 2025, nhưng phải đến tháng 2 cùng năm họ mới phát hiện ra rằng cuộc tấn công tương tự cũng xảy ra trên trang web GS SHOP. Do đó, việc rò rỉ thông tin cá nhân đã tiếp tục diễn ra từ ngày 4 tháng 1 đến ngày 13 tháng 2.
Mặc dù đã nhận ra việc rò rỉ trên trang web GS25, nhưng GS Retail không có đủ biện pháp ứng phó để phát hiện ngay cuộc tấn công tương tự trên trang web GS SHOP. Điều này dẫn đến việc rò rỉ thông tin cá nhân tiếp tục diễn ra từ ngày 4 tháng 1 đến ngày 13 tháng 2. Đặc biệt, trong số các địa chỉ IP được sử dụng trong cuộc tấn công vào GS25, có 327 địa chỉ cũng đã được sử dụng trong cuộc tấn công vào GS SHOP.
Trong thời điểm xảy ra sự cố, GS Retail không có tổ chức chuyên trách về dữ liệu cá nhân và việc quản lý an ninh cũng bị phân tán, cho thấy sự thiếu sót trong việc cấu trúc và vận hành tổ chức bảo vệ dữ liệu cá nhân. Trong quá trình điều tra sau khi thông báo về việc rò rỉ, đã phát hiện thêm 1.599 người bị ảnh hưởng, nhưng việc thông báo về việc rò rỉ đã được thực hiện sau 72 giờ mà không có lý do chính đáng.
Do đó, Ủy ban đã quyết định phạt GS Retail 128 tỷ 360 triệu đồng và 300 triệu đồng tiền phạt bổ sung, đồng thời yêu cầu công bố quyết định trên trang web của họ.
Ủy ban cũng yêu cầu GS Retail thực hiện các biện pháp khắc phục để ngăn ngừa tái diễn, bao gồm áp dụng chính sách bảo mật để phân tích lưu lượng truy cập và mẫu truy cập nhằm xác định các truy cập bất thường, cũng như bố trí nhân lực chuyên trách về bảo vệ dữ liệu cá nhân và làm rõ quyền hạn và trách nhiệm của người chịu trách nhiệm bảo vệ dữ liệu cá nhân (CPO).
Ủy ban đã phạt Enrise 1 tỷ 1844 triệu đồng và 360 triệu đồng tiền phạt bổ sung. Tại ứng dụng hẹn hò do Enrise điều hành, một hacker chưa xác định đã lợi dụng lỗ hổng xác thực danh tính để cố gắng đăng nhập bằng 16.803 số điện thoại từ ngày 23 đến 27 tháng 3 năm 2023. Trong quá trình này, thông tin cá nhân của 736 tài khoản đã bị rò rỉ, bao gồm tên, giới tính, ảnh đại diện, ngày sinh, tính cách, trình độ học vấn, nghề nghiệp, chiều cao, nhóm máu, v.v.
Kết quả điều tra cho thấy Enrise đã lơ là trong việc kiểm tra và xử lý lỗ hổng xác thực danh tính trong ứng dụng, cũng như không thiết lập chính sách chặn các truy cập quá mức từ cùng một địa chỉ IP, vi phạm nghĩa vụ đảm bảo an toàn.
Ủy ban đã phạt SK Telecom 360 triệu đồng và ra lệnh khắc phục, trong khi Atoz nhận cảnh cáo.
Atoz đã được SK Telecom ủy thác tổ chức sự kiện cho dịch vụ metaverse "ifland" và đã tạo ra và vận hành trang web sự kiện. Trong quá trình này, từ ngày 21 tháng 11 năm 2022 đến ngày 3 tháng 1 năm 2023, trang quản trị đã bị lộ trên công cụ tìm kiếm, dẫn đến việc rò rỉ thông tin của 1.140 người, bao gồm tên và số điện thoại.
Kết quả điều tra cho thấy Atoz đã không thực hiện các biện pháp kiểm soát truy cập như hạn chế địa chỉ IP đối với trang quản trị. SK Telecom đã nhận ra việc rò rỉ thông tin cá nhân nhưng đã thông báo và báo cáo sau 24 giờ.
Vụ việc này áp dụng theo luật bảo vệ thông tin cá nhân cũ, yêu cầu các nhà cung cấp dịch vụ thông tin liên lạc phải thông báo và báo cáo về việc rò rỉ thông tin cá nhân trong vòng 24 giờ sau khi nhận ra.
Ủy ban nhấn mạnh rằng qua quyết định này, các biện pháp kiểm soát truy cập như hạn chế truy cập không được phép vào hệ thống xử lý dữ liệu cá nhân, kiểm tra và xử lý lỗ hổng định kỳ cần phải được tuân thủ. Ủy ban cũng kêu gọi các tổ chức phải thực hiện thông báo và báo cáo về việc rò rỉ thông tin cá nhân trong vòng 72 giờ để người dân có thể nhận biết và ứng phó kịp thời.
GS Retail cho biết: "Chúng tôi đã thành lập Ủy ban Đối phó An ninh thông tin với sự tham gia của các giám đốc điều hành chủ chốt và các chuyên gia bên ngoài để nâng cao hệ thống phản ứng an ninh, đồng thời đã kiểm tra toàn diện hệ thống bảo mật và quản lý sau sự cố, nâng cao mức độ bảo vệ thông tin. Chúng tôi sẽ tiếp tục coi việc bảo vệ thông tin cá nhân của khách hàng là một trong những nhiệm vụ quản lý hàng đầu và sẽ tiếp tục nỗ lực trong việc giáo dục nhân viên và cải thiện hệ thống quản lý nội bộ để ngăn ngừa tái diễn. Chúng tôi sẽ làm hết sức mình để bảo vệ thông tin khách hàng và ngăn ngừa việc rò rỉ thông tin cá nhân trong tương lai."
* Bài viết này được dịch tự động bằng AI.

© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.