


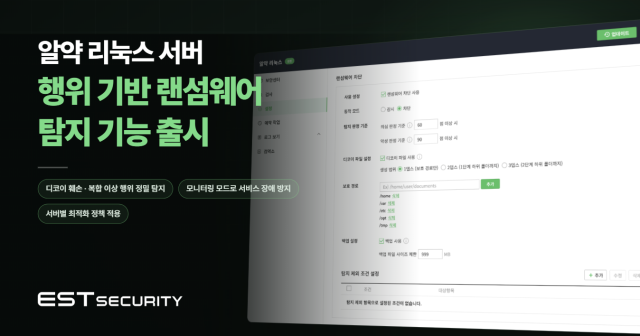
Eastsoft thông báo rằng công ty con chuyên về bảo mật, East Security, đã áp dụng tính năng 'phát hiện ransomware dựa trên hành vi' cho phần mềm diệt virus máy chủ Linux của mình nhằm tăng cường khả năng ứng phó với ransomware trong môi trường máy chủ doanh nghiệp.
Tính năng này hoạt động kết hợp giữa việc phát hiện phá hoại file và phân tích hành vi bất thường trong hệ thống file. Điều này giúp ứng phó hiệu quả với môi trường máy chủ Linux, nơi tập trung dữ liệu và dịch vụ quan trọng của doanh nghiệp, vốn đang trở thành mục tiêu chính của các cuộc tấn công ransomware gần đây.
Với công nghệ phân tích và ứng phó hành vi bất thường trong hệ thống file theo thời gian thực, khả năng ứng phó với các ransomware mới hoặc biến thể có thể vượt qua phát hiện dựa trên mẫu đã được nâng cao. Điều này giúp khắc phục những hạn chế của các phần mềm diệt virus trước đây, vốn chỉ bảo vệ hạn chế trong môi trường Windows hoặc theo các đường dẫn cụ thể.
Gần đây, các cuộc tấn công ransomware đã trở nên tinh vi hơn, không chỉ sử dụng các mẫu mã độc đã biết mà còn phát triển thành các hình thức mới, vượt qua khả năng phát hiện. Đặc biệt, khi các máy chủ Linux, nơi tập trung dữ liệu và dịch vụ quan trọng của doanh nghiệp, bị tấn công, có thể dẫn đến thiệt hại do phá hoại dữ liệu và ngừng dịch vụ, vì vậy cần thiết phải có công nghệ ứng phó có khả năng phát hiện các hành vi bất thường trong hệ thống file theo thời gian thực.
Tính năng này bao gồm: △ 'phát hiện phá hoại file giả mạo' sử dụng file giả mạo △ thay đổi liên tiếp nhiều file △ thay đổi tên và phần mở rộng file △ xóa bất thường △ thay đổi file trên nhiều thư mục, phân tích tổng hợp nhiều tín hiệu hành vi bất thường.
Ngoài ra, còn cung cấp 'chế độ giám sát' để đảm bảo hoạt động ổn định của máy chủ. Đây là một biện pháp an toàn nhằm ngăn ngừa các phát hiện sai và sự cố dịch vụ có thể xảy ra khi triển khai giải pháp bảo mật. Chế độ này không ngay lập tức chặn các quy trình nghi ngờ mà giúp quản trị viên nắm bắt tác động của kết quả phát hiện đến thực tiễn.
Do đó, quản trị viên có thể theo dõi trong một khoảng thời gian nhất định để xác nhận hoạt động bình thường, sau đó điều chỉnh chi tiết các đường dẫn bảo vệ, mục ngoại lệ và phương thức ứng phó. Bởi vì mỗi máy chủ doanh nghiệp có các mẫu truy cập ứng dụng và file khác nhau, nên có thể áp dụng chính sách bảo mật tối ưu phù hợp với từng môi trường hệ thống một cách an toàn.
Ông Lee Ji-han, Giám đốc Phát triển Sản phẩm của East Security, cho biết: "Để ứng phó hiệu quả với các mối đe dọa mạng ngày càng tinh vi, cần phải kết hợp giữa việc áp dụng công nghệ bảo mật mới nhất, cập nhật liên tục các bản vá hệ điều hành (OS) và chính sách bảo mật được tối ưu hóa cho môi trường hoạt động thực tế" và "chúng tôi sẽ tiếp tục nâng cao công nghệ bảo mật để đáp ứng ngay lập tức với các mối đe dọa đang thay đổi, giúp khách hàng duy trì môi trường kinh doanh ổn định".
* Bài viết này được dịch tự động bằng AI.

© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.