Từ ngân hàng, doanh nghiệp nhà nước đến trường đại học và nhà thờ đều bị ảnh hưởng. Vụ một công ty cung cấp dịch vụ đào tạo trực tuyến bị tấn công đã khiến hơn 20 cơ quan, tổ chức có nguy cơ rò rỉ dữ liệu, làm dấy lên lo ngại về những lỗ hổng bảo mật trong hệ thống của các đối tác bên ngoài.
Làn sóng tấn công mạng liên tiếp trong lĩnh vực tài chính Hàn Quốc đang lan rộng sang các doanh nghiệp nhà nước, trường đại học và nhà thờ lớn, gây ra tình trạng rò rỉ thông tin cá nhân trên diện rộng. Dữ liệu bị lộ rất đa dạng, từ thông tin tín dụng của khách hàng vay vốn ngân hàng, số điện thoại của nhân viên doanh nghiệp nhà nước đến hồ sơ học tập của sinh viên và danh sách tín đồ tại các nhà thờ.
Hiện chưa xác định được mức độ trùng lặp giữa những người bị ảnh hưởng trong các vụ việc khác nhau. Tuy nhiên, nếu cộng các con số đã được công bố, tổng lượng dữ liệu cá nhân bị lộ hoặc có nguy cơ bị lộ đã vượt quá 1 triệu người.
Đáng chú ý, trong nhiều vụ việc, tin tặc không trực tiếp xâm nhập hệ thống công nghệ thông tin cốt lõi của các tổ chức mà lợi dụng lỗ hổng tại các đơn vị cung cấp dịch vụ bên ngoài. Điển hình là vụ tấn công vào công ty phần mềm đào tạo trực tuyến Malgeunsoft (맑은소프트), khiến hơn 20 cơ quan và tổ chức sử dụng dịch vụ quản lý dữ liệu giáo dục của doanh nghiệp này cùng bị ảnh hưởng.
Bên cạnh đó, những dấu hiệu cho thấy công cụ trí tuệ nhân tạo (AI) được sử dụng trong các cuộc tấn công nhằm vào ngành tài chính cũng làm gia tăng lo ngại về nguy cơ tái diễn các sự cố tương tự. Khi AI giúp đẩy nhanh tốc độ và mở rộng quy mô tấn công, những hệ thống nghiệp vụ phụ hoặc nhà cung cấp dịch vụ có năng lực bảo mật hạn chế có thể trở thành mắt xích yếu, tạo điều kiện cho dữ liệu bị rò rỉ dây chuyền.
Các chuyên gia an ninh mạng cho rằng, dù phương thức tấn công ngày càng tinh vi, các tổ chức vẫn cần quay lại rà soát những biện pháp bảo mật cơ bản, thay vì chỉ tập trung vào các công nghệ phòng thủ mới.
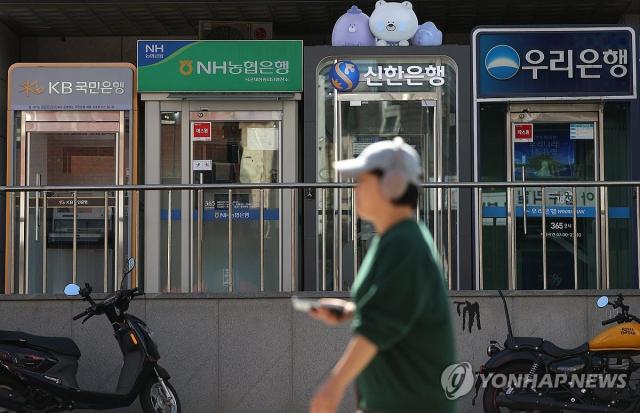
◆ Bảy công ty tài chính bị tấn công, sự cố lan sang doanh nghiệp nhà nước, trường học và nhà thờ
Theo thông tin từ ngành tài chính và các doanh nghiệp an ninh mạng ngày 11/10, từ cuối tháng 9 đến đầu tháng 10, bảy công ty tài chính Hàn Quốc đã ghi nhận các vụ rò rỉ dữ liệu liên quan đến tấn công mạng. Các đơn vị này gồm Shinhan Bank, KB Kookmin Bank, Hana Bank, BNK Busan Bank, Yeogaram Savings Bank, Welcome Savings Bank và Hyundai Capital.
Shinhan Bank là đơn vị ghi nhận số lượng dữ liệu khách hàng bị lộ lớn nhất trong nhóm ngân hàng được đề cập, với thông tin liên quan đến khoảng 25.000 người đăng ký vay vốn. Tại Yeogaram Savings Bank, thông tin của khoảng 40.000 khách hàng được cho là đã bị lấy cắp. Ngân hàng đang tiếp tục xác minh để xác định chính xác quy mô thiệt hại.
Trong khi đó, KB Kookmin Bank và Hana Bank lần lượt ghi nhận thông tin của 119 và 89 khách hàng bị lộ. Tại BNK Busan Bank, dữ liệu của 11 nhân viên phát triển phần mềm thuê ngoài cũng bị để lộ.
Các ngân hàng hoạt động hoàn toàn trên nền tảng trực tuyến gồm KakaoBank, K Bank và Toss Bank cũng phát hiện những nỗ lực truy cập từ địa chỉ IP trùng với địa chỉ được sử dụng trong các cuộc tấn công nói trên. Tuy nhiên, cả ba ngân hàng đều cho biết các hoạt động này không dẫn đến việc hệ thống bị xâm nhập hoặc dữ liệu bị rò rỉ.
Không chỉ ngành tài chính, Korea Electric Power Corporation (KEPCO), doanh nghiệp nhà nước hoạt động trong lĩnh vực điện lực, cũng gặp sự cố khi thông tin của hơn 24.000 nhân viên bị công khai trên một trang web bên ngoài. Dữ liệu bao gồm họ tên, đơn vị công tác và số điện thoại.
Ngay sau khi phát hiện vụ việc, KEPCO đã chặn truy cập vào hệ thống liên quan và yêu cầu đơn vị vận hành trang web xóa dữ liệu. Thông tin bị lộ đã được gỡ bỏ vào khoảng nửa đêm ngày 2/10. Doanh nghiệp này cho biết số căn cước công dân và thông tin khách hàng không nằm trong phạm vi dữ liệu bị ảnh hưởng.
Tại Seoul Cyber University, thông tin cá nhân của sinh viên đang theo học, cựu sinh viên và cán bộ, giảng viên cũng bị phát tán ra bên ngoài. Ngày 4/10, nhà trường nhận được thông báo từ Cơ quan An ninh Internet Hàn Quốc (KISA) về việc dữ liệu được cho là của các thành viên trường xuất hiện trên một trang web bên ngoài. Hiện nhà trường đang điều tra nguyên nhân và phạm vi sự cố.
Các dữ liệu bị phát tán được cho là bao gồm họ tên, mã số sinh viên, ngày sinh, số điện thoại, email, địa chỉ và thông tin về quá trình học tập, trình độ học vấn. Số người thực sự bị ảnh hưởng vẫn chưa được xác định.
Một số nhà thờ lớn tại Hàn Quốc cũng được cho là có nguy cơ bị lộ dữ liệu tín đồ. Công ty tình báo an ninh mạng Oasis Security cho biết đã phát hiện các tài liệu liên quan đến Nhà thờ Phúc âm Toàn diện Yeouido và Nhà thờ Sarang trên máy chủ của các đối tượng tấn công ở nước ngoài.
Nhà thờ Phúc âm Toàn diện Yeouido cho biết, theo kết quả phân tích ban đầu của mình, thông tin như họ tên và ngày sinh của khoảng 850.000 tín đồ có khả năng đã bị rò rỉ. Hiện chưa có đủ thông tin để kết luận toàn bộ dữ liệu này đã bị truy cập hoặc phát tán ở mức độ nào.
◆ Một nhà cung cấp dịch vụ bị xâm nhập, hơn 20 cơ quan và tổ chức cùng chịu ảnh hưởng
Vụ việc liên quan đến Malgeunsoft cho thấy rủi ro lớn khi nhiều tổ chức cùng giao việc quản lý dữ liệu cá nhân cho một nhà cung cấp dịch vụ bên ngoài. Ngay cả khi mỗi cơ quan có hệ thống bảo mật riêng, dữ liệu vẫn có thể bị xâm phạm nếu đơn vị phụ trách một phần công việc bị tấn công.
Malgeunsoft cung cấp hệ thống quản lý học tập trực tuyến (LMS) cho doanh nghiệp và cơ quan công quyền, đồng thời được nhiều tổ chức ủy thác quản lý thông tin cá nhân phục vụ hoạt động đào tạo.
Theo thư xin lỗi do công ty công bố, đối tượng bên ngoài đã truy cập trái phép vào máy chủ của một trang web đào tạo vào chiều 19/9, sau đó lấy dữ liệu cá nhân được lưu trong cơ sở dữ liệu (DB) vào sáng hôm sau. Trong quá trình tấn công, mã độc dạng cửa hậu (backdoor) cũng được cài đặt trên máy chủ, cho phép đối tượng có thể duy trì quyền truy cập trái phép.
Các đơn vị bị ảnh hưởng được xác định có hơn 20 cơ quan và tổ chức, trong đó có Bộ Quốc phòng Hàn Quốc, Viện Giáo dục Liêm chính và Quyền lợi Quốc gia trực thuộc Ủy ban Chống tham nhũng và Bảo vệ quyền lợi công dân, cùng công đoàn Kia.
Dù các đơn vị này vận hành hệ thống công nghệ thông tin riêng, việc hệ thống đào tạo được thuê ngoài bị xâm nhập vẫn khiến thông tin cá nhân của người sử dụng có nguy cơ bị lộ.
Tại nền tảng học tập về liêm chính và quyền lợi công dân do viện nói trên vận hành, dữ liệu của hơn 100.000 người dùng đã bị rò rỉ. Hệ thống đào tạo trực tuyến của Cơ quan An toàn Cơ sở Giáo dục Hàn Quốc cũng để lộ thông tin của khoảng 40.000 người.
Dữ liệu bị ảnh hưởng tại hai hệ thống bao gồm họ tên, cơ quan công tác, ngày sinh, địa chỉ, email, tên tài khoản và mật khẩu. Ngoài ra, tại công đoàn nhà máy Gwangmyeong của Kia, thông tin của khoảng 5.000 đoàn viên, gồm họ tên, mã số nhân viên và số điện thoại, cũng bị lộ.
Chỉ tính riêng ba đơn vị này, tổng số người bị ảnh hưởng theo các số liệu đã công bố đã lên tới khoảng 145.000 người. Tuy nhiên, con số thực tế có thể thay đổi sau khi xác minh khả năng trùng lặp dữ liệu.
Đặc biệt, thông tin người dùng của nền tảng học tập về liêm chính và quyền lợi công dân được cho là xuất phát từ dữ liệu cũ mà Malgeunsoft vẫn lưu giữ sau khi thay đổi hệ thống, thay vì tiêu hủy theo yêu cầu. Điều này cho thấy rủi ro không chỉ nằm ở việc bảo vệ dữ liệu trong thời gian sử dụng, mà còn ở khâu quản lý và xóa dữ liệu sau khi hợp đồng kết thúc hoặc hệ thống được thay thế.
Nếu không kiểm soát chặt chẽ việc lưu trữ và tiêu hủy thông tin, dữ liệu tưởng như không còn được sử dụng vẫn có thể trở thành mục tiêu tấn công và gây ra sự cố sau một thời gian dài.
Tình trạng các hệ thống nghiệp vụ phụ và nhà cung cấp dịch vụ bên ngoài trở thành điểm xâm nhập cũng được ghi nhận trong các vụ việc tại ngành tài chính.
Cụ thể, dịch vụ dành riêng cho nhân viên môi giới khoản vay của Shinhan Bank và hệ thống hỗ trợ công việc trên thiết bị di động dành cho nhân viên KB Kookmin Bank đã bị tấn công. Đây không phải là các hệ thống cốt lõi trực tiếp xử lý giao dịch tài chính, nhưng vẫn trở thành đường dẫn để đối tượng tiếp cận dữ liệu.
Hiện chưa có bằng chứng xác nhận vụ tấn công vào ngành tài chính và sự cố tại Malgeunsoft có cùng thủ phạm hoặc sử dụng cùng phương thức. Tuy vậy, các chuyên gia lo ngại rằng nếu những kỹ thuật tấn công có sự hỗ trợ của AI tiếp tục được sử dụng để nhắm vào các nhà cung cấp dịch vụ, nguy cơ xuất hiện một vụ việc tương tự Malgeunsoft trên quy mô lớn hơn là điều không thể xem nhẹ.
◆ AI giúp tăng tốc độ tấn công, nhưng các lỗ hổng bảo mật cơ bản vẫn là nguyên nhân đáng lo ngại
Một trong những điểm đáng chú ý trong các vụ tấn công nhằm vào ngành tài chính là dấu hiệu cho thấy tin tặc đã sử dụng công cụ AI để đẩy nhanh quá trình xâm nhập.
Trung tâm an ninh của doanh nghiệp Hàn Quốc Genians cho rằng công cụ kiểm thử xâm nhập theo phương thức tác tử AI có tên ARTEX, một công cụ mã nguồn mở có nguồn gốc từ Trung Quốc, có thể đã được sử dụng trong các cuộc tấn công nhằm vào tổ chức tài chính Hàn Quốc.
CrowdStrike, doanh nghiệp an ninh mạng của Mỹ, cũng cho biết đã phát hiện các tệp cấu hình ARTEX và lịch sử trao đổi với công cụ lập trình AI trong thư mục công khai trên máy chủ của đối tượng tấn công.
Dựa trên những dấu vết này, CrowdStrike nhận định đối tượng có thể đã kết hợp ARTEX với nhiều mô hình AI để tăng tốc độ xâm nhập, đồng thời triển khai hoạt động tấn công nhằm vào nhiều tổ chức tài chính Hàn Quốc.
Trong buổi họp báo trực tuyến ngày 8/10, Adam Meyers, người đứng đầu bộ phận điều hành ứng phó tấn công của CrowdStrike, đánh giá đối tượng không sở hữu năng lực đặc biệt cao. Ông dẫn chứng việc đối tượng quản lý hoạt động bảo mật không tốt và để lại nhiều dấu vết trong quá trình tấn công.
Theo phân tích này, các công cụ AI có thể giúp ngay cả những đối tượng có trình độ kỹ thuật chưa cao thực hiện các hoạt động tấn công nhằm vào nhiều tổ chức trong thời gian ngắn hơn.
Tuy nhiên, hiện chưa có thông tin xác nhận công cụ AI nói trên có được sử dụng trong các vụ việc liên quan đến nhà thờ, trường đại học, KEPCO và Malgeunsoft hay không.
Dù vậy, giới chuyên gia cảnh báo AI đang làm thay đổi đáng kể môi trường an ninh mạng khi vừa rút ngắn thời gian thực hiện các bước tấn công, vừa mở rộng phạm vi mục tiêu và hạ thấp rào cản kỹ thuật đối với tin tặc. Trong bối cảnh đó, những hệ thống nằm bên cạnh hệ thống cốt lõi, vốn thường được đầu tư bảo mật ít hơn, có thể trở thành mục tiêu dễ bị khai thác.
Một cuộc tấn công ban đầu chỉ dẫn đến rò rỉ dữ liệu từ hệ thống phụ hoặc nhà cung cấp dịch vụ bên ngoài cũng có thể trở thành bàn đạp để đối tượng tiếp tục tìm cách tiếp cận những hệ thống quan trọng hơn nếu các phương thức tấn công có sự hỗ trợ của AI ngày càng tinh vi.
Các chuyên gia nhấn mạnh rằng, để ứng phó với nguy cơ này, những biện pháp cơ bản như quản lý lỗ hổng, kiểm soát quyền truy cập và giám sát an ninh của các nhà cung cấp dịch vụ vẫn giữ vai trò thiết yếu.
Một giám đốc an ninh thông tin (CISO) của doanh nghiệp cho biết phần lớn các vụ tấn công liên tiếp gần đây đều có liên quan đến những thiếu sót cơ bản, chẳng hạn như quản lý quyền truy cập máy chủ nội bộ không chặt chẽ, để tồn tại lỗ hổng trong các hệ thống cũ hoặc không triển khai xác thực đa yếu tố.
CrowdStrike cũng nhận định rằng nếu các tổ chức thiết lập đầy đủ hệ thống phòng thủ, trong đó có công nghệ phát hiện và ứng phó trên thiết bị đầu cuối (EDR), họ có thể theo dõi và ngăn chặn các hoạt động bất thường như thực thi lệnh với tốc độ cao hoặc truy cập hàng loạt.
◆ Chính phủ Hàn Quốc tăng cường ứng phó, yêu cầu các tổ chức rà soát bảo mật
Trước tình trạng các vụ tấn công mạng liên tiếp xảy ra, Chính phủ Hàn Quốc đã tăng cường các biện pháp giám sát và ứng phó.
Bộ Khoa học và Công nghệ thông tin cùng Cơ quan An ninh Internet Hàn Quốc (KISA) đã chuyển Trung tâm Ứng phó sự cố xâm nhập Internet (KISC) sang chế độ trực khẩn cấp 24/24 giờ, đồng thời tăng cường giám sát các doanh nghiệp chủ chốt và bổ sung nhân lực xử lý sự cố an ninh mạng.
Hai cơ quan cũng gửi thư điện tử khuyến nghị kiểm tra bảo mật tới khoảng 28.000 doanh nghiệp đã đăng ký người phụ trách an ninh thông tin (CISO).
Sau sự cố tại Malgeunsoft, Bộ Giáo dục Hàn Quốc cũng gửi cảnh báo bảo mật khẩn cấp tới hơn 400 cơ quan trực thuộc, yêu cầu rà soát hệ thống và tăng cường giám sát các dấu hiệu xâm nhập.
Giới an ninh mạng cho rằng việc kiểm soát rủi ro cần bắt đầu ngay từ giai đoạn ký hợp đồng với nhà cung cấp dịch vụ. Các tổ chức phải đánh giá năng lực bảo mật của đối tác trước khi giao dữ liệu, đồng thời tiếp tục kiểm tra định kỳ quyền truy cập, tình trạng lưu trữ thông tin cá nhân và nhật ký truy cập trong suốt quá trình hợp tác.
Những dữ liệu không còn cần thiết phải được tiêu hủy đúng thời hạn. Bên cạnh đó, các tổ chức cần xây dựng hệ thống có khả năng phát hiện sớm những hành vi bất thường, chẳng hạn như truy vấn dữ liệu hàng loạt hoặc các nỗ lực truy cập trái phép.
Một đại diện trong ngành an ninh mạng nhận định rằng xu hướng AI làm giảm rào cản kỹ thuật đối với các cuộc tấn công khó có thể đảo ngược. Tuy nhiên, việc một cuộc tấn công có thực sự dẫn đến xâm nhập thành công hay không vẫn phụ thuộc lớn vào mức độ chuẩn bị và khả năng phòng thủ của từng tổ chức.
Những vụ việc vừa qua cho thấy bảo mật không thể chỉ tập trung vào hệ thống chính của một cơ quan hay doanh nghiệp. Khi dữ liệu được chia sẻ và xử lý qua nhiều đơn vị bên ngoài, chỉ một mắt xích thiếu an toàn cũng có thể kéo theo hậu quả trên diện rộng. Vì vậy, quản lý chặt chẽ toàn bộ chuỗi cung cấp dịch vụ, từ quyền truy cập đến việc lưu trữ và tiêu hủy dữ liệu, đang trở thành yêu cầu cấp thiết đối với các tổ chức tại Hàn Quốc.
HO THI LONG AN
ahn@ajunews.com
© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.