


Ngày 23, Ủy ban Khoa học, Công nghệ và Truyền thông Quốc hội tiến hành kiểm tra tổng thể Bộ Khoa học và Công nghệ
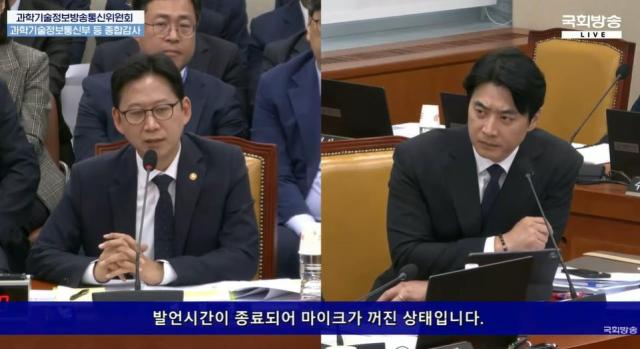
Bộ Khoa học và Công nghệ Hàn Quốc (Bộ Khoa học và Công nghệ) đã thông báo sẽ xây dựng kế hoạch đối phó liên bộ nhằm ứng phó với lỗ hổng bảo mật của ngôn ngữ lập trình web PHP.
Phó Thủ tướng kiêm Bộ trưởng Bộ Khoa học và Công nghệ, ông Bae Kyung-hoon, đã phát biểu trong cuộc kiểm tra tổng thể đối với Bộ Khoa học và Công nghệ do Ủy ban Khoa học, Công nghệ và Truyền thông Quốc hội tổ chức vào ngày 23 rằng "chúng tôi đang xem xét nghiêm túc vấn đề an ninh mạng" và "sẽ lập kế hoạch đối phó liên bộ để báo cáo".
Trong cuộc họp, các nghị sĩ đối lập đã chỉ trích rằng hệ thống ứng phó an ninh mạng của chính phủ đang bị phân tán giữa nhiều cơ quan, khiến việc ứng phó nhanh chóng trở nên khó khăn. Nghị sĩ Seo Cheon-ho của Đảng Quyền lực Nhân dân đã chỉ ra rằng "cần phải làm rõ trách nhiệm và vai trò của từng cơ quan và xây dựng một hệ thống ứng phó tích hợp". Nghị sĩ Choi Hyung-doo cũng nhấn mạnh rằng "không chỉ ngân hàng mà còn cần mở rộng kiểm tra đối với các công ty thẻ, bảo hiểm và chứng khoán, đồng thời cần xem xét các khoảng trống trong hệ thống chứng nhận bảo mật".
Đáp lại, Phó Thủ tướng Bae cho biết "chúng tôi đang chuẩn bị kế hoạch đối phó liên bộ với vai trò là trung tâm điều phối của Văn phòng An ninh Quốc gia".
Chính phủ cũng đã phát hiện ra rằng họ chưa nắm rõ tình hình sử dụng PHP tại các cơ quan công. Nghị sĩ Han Jun-ho của Đảng Dân chủ cho biết "cần phải xác minh xem hệ thống nào đã bị lỗ hổng và các biện pháp bảo vệ đã được thực hiện hay chưa, không chỉ dừng lại ở việc phát cảnh báo và thông báo" và nhấn mạnh rằng "nếu chỉ dựa vào quyền hạn của Viện Phát triển Internet Hàn Quốc (KISA) thì không thể ứng phó, nên cần phối hợp với Bộ Khoa học và Công nghệ để thực hiện các biện pháp cần thiết".
Giám đốc KISA, ông Lee Sang-jung, đã trả lời rằng "hiện tại có những hạn chế về quy định và quyền hạn trong việc quét trực tiếp" và cho biết "sẽ thúc đẩy các biện pháp bảo vệ thông qua sự phối hợp với chính phủ".
Trong khi đó, chính phủ đã giải thích rằng họ đã thực hiện các biện pháp khẩn cấp ngay sau khi lỗ hổng PHP được công bố. Ông Choi Woo-hyuk, Giám đốc Chính sách Mạng Bảo mật của Bộ Khoa học và Công nghệ, cho biết "ngay sau khi thông báo về vấn đề liên quan đến PHP vào chiều thứ Tư, lúc 11 giờ 20 phút, chúng tôi đã hướng dẫn 28.000 Giám đốc Bảo mật Thông tin (CISO) về cách ứng phó" và "đã yêu cầu nâng cấp bản vá ngay lập tức, và nếu không thể thực hiện bản vá thì phải vận hành offline".
Ông cũng cho biết vào ngày hôm sau, cảnh báo về tình trạng khủng hoảng mạng đã được nâng cấp từ mức 'quan tâm' lên 'cảnh giác'. Chính phủ đã liên hệ trực tiếp với các doanh nghiệp liên quan để khuyến khích thực hiện các biện pháp và tổ chức cuộc họp ứng phó PHP với sự tham gia của cả khu vực công, tư và quân đội.
* Bài viết này được dịch tự động bằng AI.

Na Seon Hye
hisunny20@ajunews.com
© Bản quyền thuộc về Thời báo Kinh tế AJU & www.ajunews.com: Việc sử dụng các nội dung đăng tải trên vietnam. kyungjeilbo.com phải có sự đồng ý bằng văn bản của Aju News Corporation.